



В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В середине января 2015 года в коде операционной системы FortiOS был выявлен недокументированный бэкдор, который едва не приняли за «закладку» спецслужб. Выяснилось, что разработчики компании Fortinet поместили жестко закодированный пароль в код самостоятельно.

Тогда компания заверила, что проблема распространяется только на старые продукты, и поводов для паники нет. Теперь выясняется, что бэкдор содержат и новые разработки Fortinet, а неизвестные уже сканируют сеть, в поисках уязвимого оборудования.

Первым свет на проблему в коде FortiOS пролил некий аноним, который опубликовал написанный на Python скрипт, оказавшийся эксплоитом для SSH бэкдора. Пожелавший остаться неизвестным исследователь выявил в коде жестко закодированный пароль «FGTAbc11*xy+Qqz27», с помощью которого можно получить несанкционированный и полный доступ к устройству через SSH, пишет xakep.ru.

Компания Fortinet поспешила сообщить, что о бэкдоре их специалисты знали давно. Якобы еще в 2014 году было проведено расследование, показавшее, что бэкдор в коде появился отнюдь не стараниями третьих сторон, и проблема была полностью устранена.

В конце прошлой недели представители Fortinet взяли свои слова обратно, опубликовав обновленную информацию. Сообщается, что был проведен повторный аудит продукции, который выявил, что бэкдор по-прежнему активен. Оказывается, проблема касается и современных разработок компании. Специалисты Fortinet представили исправления для следующих уязвимых версий продуктов.


Уязвимы:


  • FortiAnalyzer: 5.0.0 до 5.0.11 и 5.2.0 до 5.2.4 (ветка 4.3 не затронута);
  • FortiSwitch: 3.3.0 до 3.3.2;
  • FortiCache: 3.0.0 до 0.7 (ветка 3.1 не затронута);
  • FortiOS 4.1.0 до 4.1.10;
  • FortiOS 4.2.0 до 4.2.15;
  • FortiOS 4.3.0 до 4.3.16;
  • FortiOS 5.0.0 до 5.0.7.

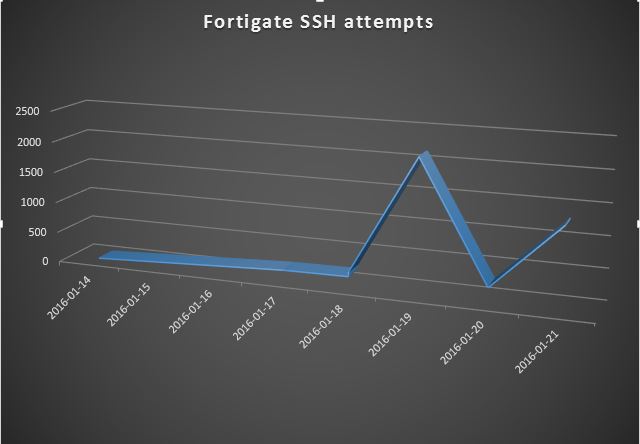
Тем временем Джим Клаусинг (Jim Clausing) из SANS Internet Storm Center пишет в блоге, что неизвестные уже начали сканировать сеть, в поисках уязвимых устройств Fortinet. Он описается на данные логов, которые сообща собрали специалисты в сфере информационной безопасности. Большинство сканов исходило с двух китайских IP-адресов: 124.160.116.194 и 183.131.19.18. Клаусинг настоятельно рекомендует всем администраторам как можно скорее установить предоставленные компанией Fortinet патчи или ограничить доступ через SSH.


WhatsApp позволит запереть отдельные чаты на одном смартфоне

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает функцию Restricted Chat, которая не позволит выбранной переписке покидать основной смартфон. Такой чат перестанет синхронизироваться с WhatsApp Web, дополнительными телефонами и другими связанными устройствами.

Новинку обнаружили специалисты WABetaInfo в бета-версии WhatsApp для Android 2.26.36.5. Настройка будет включаться отдельно для каждой переписки. После активации открыть её получится только на главном мобильном устройстве владельца аккаунта.

Функция должна сократить риск утечки сообщений через связанные устройства. Например, пользователь мог когда-то аутентифицировать браузер или второй смартфон и забыть о нём. Кроме того, существуют модифицированные веб-клиенты, способные читать переписку и передавать её ИИ-агентам.


Остальные участники чата об этом могут даже не подозревать. Restricted Chat просто не отправит такой разговор на подключённое устройство, читать там будет нечего.

Новый режим станет развитием Advanced Chat Privacy и сохранит его прежние ограничения. Медиафайлы из защищённого чата не будут автоматически сохраняться в галерею, участники не смогут экспортировать переписку целиком, а сообщения нельзя будет передавать Meta AI. При изменении настроек внутри разговора появится системное уведомление, поэтому тайно ослабить защиту не получится.

Однако расчехлять новую кнопку пока рано. Restricted Chat находится в разработке и недоступен даже участникам бета-тестирования: установка версии 2.26.36.5 ничего не изменит. WhatsApp также не сообщает, когда функция появится публично.

До её запуска чувствительная переписка продолжит синхронизироваться со всеми устройствами, подключёнными к аккаунтам собеседников.

RSS: Новости на портале Anti-Malware.ru