



Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Компания Symantec сообщает об обнаружении новой версии трояна Android.Bankosy, похищающего финансовую информацию пользователей. От других подобных вредоносов этот троян отличается умением перехватывать коды двухфакторной аутентификации, передаваемые посредством голосовых звонков.

Малварь постоянно эволюционирует, а вместе с ней, на опережение, развиваются и системы защиты. Вредоносное ПО уже научилось перехватывать одноразовые коды двухфакторной аутентификации, которые отправляются пользователю посредством SMS-сообщений. После этого в обращение вошли системы, которые сообщают одноразовые коды голосом. Система звонит пользователю, и робот вслух зачитывает одноразовый код аутентификации. Специалисты компании Symantec обнаружили, что и этот метод уже нельзя считать надежным.

Эксперты пишут, что до недавних пор троян Android.Bankosy мало отличался от своих «собратьев». Малварь проникает в систему в составе сторонних приложений, собирает данные о жертве и переправляет их на командный сервер. Раньше, если того требовала ситуация, Android.Bankosy мог перехватывать и стирать SMS-сообщения, в том числе с кодами аутентификации. Но последняя версия трояна пошла дальше, передает xakep.ru.

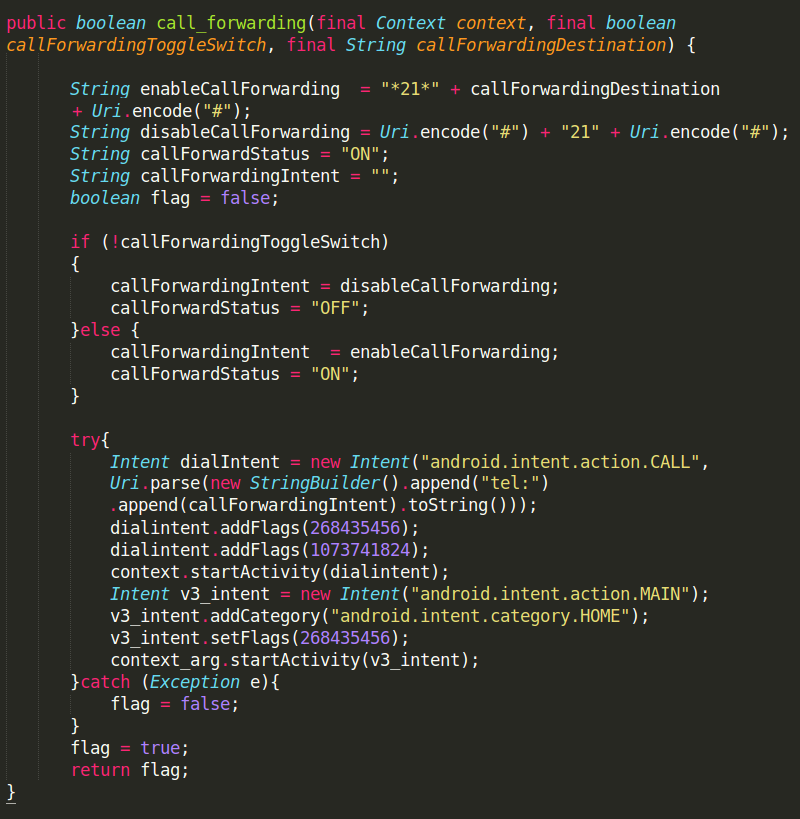
Новейшая версия трояна способна перевести смартфон в беззвучный режим и перехватывать автоматические голосовые звонки, в ходе которых пользователю сообщают одноразовые секретные коды. Специалисты Symantec установили, что данная функция пока работает только для ряда азиатских стран, в которых переадресацию вызовов можно настроить простым вводом команды «*21*[номер назначения]#». После того как секретный код был успешно перехвачен, командный сервер может скомандовать трояну отключить переадресацию, набрав команду «#21#». Пока жертва трояна ждет автоматического звонка с кодом, мошенники уже завершают транзакцию вместо неё.


Для защиты от подобных атак специалисты Symantec рекомендуют применять стандартный набор мер: вовремя обновлять софт, не устанавливать приложения из непроверенных источников, внимательно смотреть, какие разрешения запрашивает приложение, а также озаботиться установкой антивируса.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru