



Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

По данным Национального института стандартов и технологий США (The National Institute of Standards and Technology, NIST), в тройку лидеров по количеству раскрытых уязвимостей вошли мобильная и настольная ОС от Apple и Adobe Flash Player. В общей сложности в Mac OS X было обнаружено 384 уязвимостей, в iOS – 375, а в Flash Player – 314.

На четвертой позиции также оказались продукты от Adobe – пакет программ AIR SDK и кроссплатформенная среда для запуска приложений Adobe AIR (246 уязвимостей). Для сравнения, в 2014 году топ-5 наиболее уязвимых приложений и ОС выглядел следующим образом: Microsoft Internet Explorer, Apple Mac OS X, ядро Linux, Google Chrome и Apple iOS. Очевидно, браузеры улучшили показатели, поскольку теперь IE находится на седьмом месте (231 уязвимость), а Chrome – на восьмом (187 уязвимость). Нелюбимая поклонниками Apple операционная система Android занимает в списке двадцатое место (130 уязвимостей).

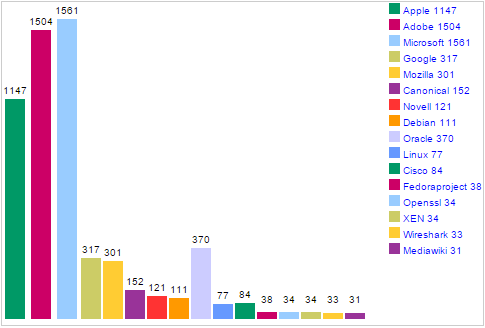
Тройка лидеров среди компаний, в чьих продуктах было обнаружено больше всего проблем с безопасностью, выглядит несколько иначе. Первое место безраздельно закрепилось за Microsoft – 1561 уязвимость, второе – за Adobe (1504) и третье – за Apple (1147).

Приведенные данные могут быть неточными, поскольку учитывают лишь публично раскрытые уязвимости. Политика раскрытия у разных компаний отличается, поэтому реальные цифры могут быть другими.


Таблица предоставлена изданием VentureBeat


Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru