


ЛК предупреждает клиентов служб доставки о волне мошеннических писем

ЛК предупреждает клиентов служб доставки о волне мошеннических писем

С приближением новогодних праздников традиционно повышается спрос на услуги доставки, что активно используют в своих целях злоумышленники. Специалисты «Лаборатории Касперского» наблюдают рост мошеннических рассылок, маскирующихся под сообщения крупных известных курьерских компаний, таких как DHL и FedEx. 

Злоумышленникам играет на руку наличие таких удобных сервисов, как уведомления по электронной почте и система трекинга посылок. Они имитируют сообщения от этих сервисов, чтобы убедить доверчивых пользователей скачать вредоносную программу или ввести конфиденциальные данные на поддельном сайте, искусно выдающем себя за настоящий.


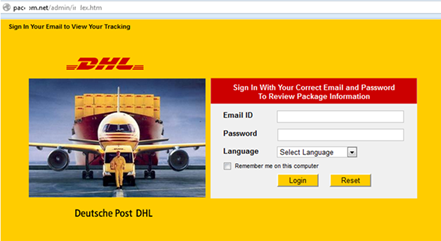
Пример фишингового сайта, на который попадает пользователь, переходящий по ссылке из мошеннического письма


Фишинговые письма очень похожи на реальные уведомления, поскольку в них моделируются типовые ситуации. Например, в одной из обнаруженных «Лабораторией Касперского» рассылок адресата просили заполнить и подписать форму доставки для получения посылки. К письму был прикреплен документ, на деле являющийся вредоносной программой. В другой рассылке сообщалось, что посылка уже якобы находится в офисе, но не может быть доставлена курьером, поскольку адрес написан неразборчиво. Получателя просили в течение 48 часов перейти по ссылке, ведущей на фишинговый сайт, и ввести номер посылки на странице трекинга, иначе она будет возвращена обратно. Это излюбленный прием мошенников — они стремятся убедить пользователя, что ответить на письмо нужно срочно, разными способами пытаются напугать его и заставить немедленно среагировать так, как это выгодно им.

«Чтобы не распрощаться в предпраздничной суете с важными данными, не теряйте бдительность. Мы рекомендуем доверить свое устройство надежному антивирусному ПО с защитой от фишинга, но нужно помнить также об элементарных правилах безопасности. Не стоит переходить по ссылкам в сообщениях из электронной почты, лучше вручную набрать адрес нужного сайта в браузере и внимательно проверить адресную строку страницы ввода конфиденциальных данных. Если что-то в адресе или оформлении сайта кажется подозрительным, стоит хорошо подумать, вводить ли на нем личную информацию», — предостерегает Андрей Костин, старший контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru