Компания «Доктор Веб» информирует о новой волне фишинга – мошенничества, цель которого заключается в получении идентификационных данных пользователей. В последние дни широкое распространение получили спам-рассылки с использованием имен крупных западных банков (JPMorgan Chase Bank, RBC Royal Bank) и рекламных сервисов (Google AdWords), которые предлагают пользователям ввести различные пароли, номера кредитных карт и т.д. на поддельных интернет-ресурсах.
Инструменты, которые используют современных интернет-мошенники, становятся все более разнообразными, вследствие чего возрастает необходимость оперативного информирования о них, а также поиск путей решения данной проблемы. В условиях общемирового финансового кризиса, мошенники активно используют тему банковских операций. На последней неделе многие клиенты крупных западных банков получили по электронной почте письма с использованием их фирменной символики, в которых предлагалось ввести персональные данные на специально созданных для этого поддельных сайтах.
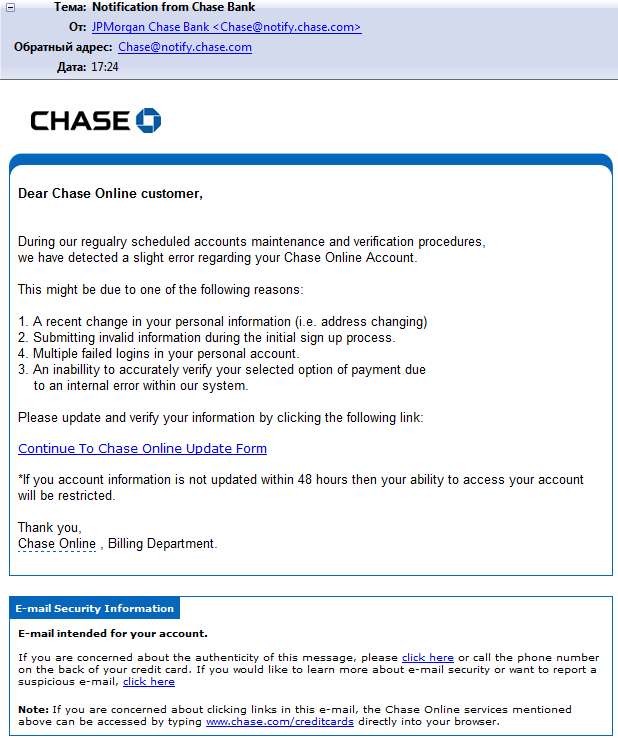
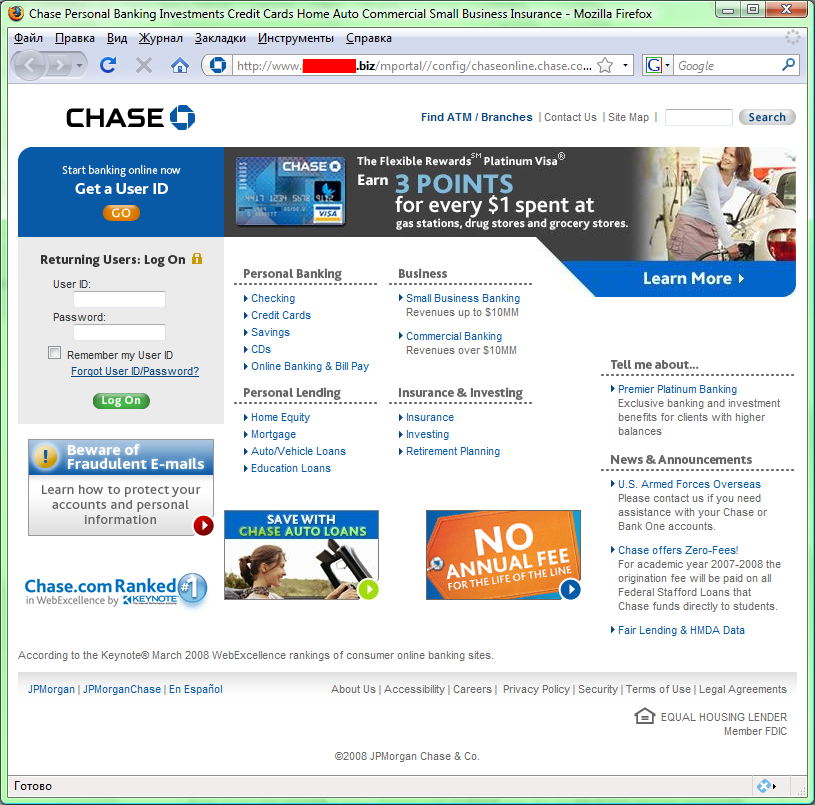
Одним из объектов этих рассылок стали клиенты JPMorgan Chase Bank, которым рекомендовалось пройти процедуру проверки параметра доступа к онлайн-счету. Ссылка, указанная в письме, вела на подставной сайт в домене .biz, не имеющий к банку JPMorgan Chase Bank никакого отношения. В результате параметры доступа к онлайн-счетам клиентов банка оказываются в распоряжении злоумышленников.
В другой рассылке, также нацеленной на клиентов JPMorgan Chase Bank, предлагалось ответить на 5 вопросов анкеты, за что на счет клиента должны были быть перечислены $50. На подставном сайте отображалась несложная для заполнения анкета, в которой, помимо ответов на вопросы, необходимо было указать и номер банковской карты, а также ее PIN-код.
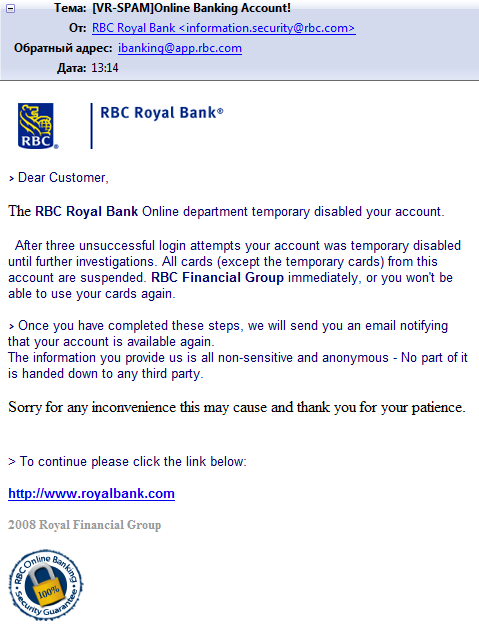
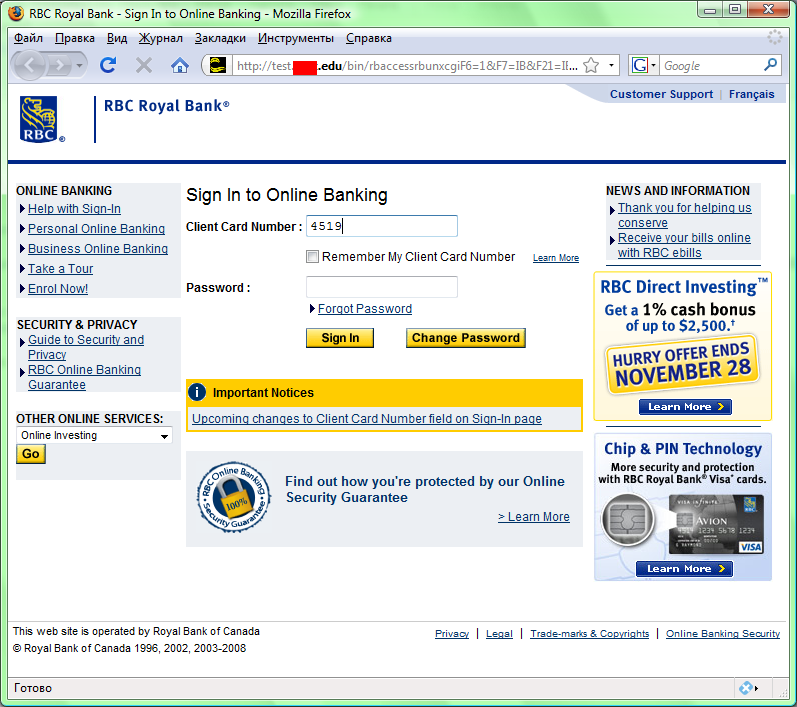
Клиентам другого известного западного банка - RBC Royal Bank – также адресовалась аналогичная рассылка. В письме, которое получал пользователь, говорилось об отключении его онлайн-аккаунта после трех неудачных попыток входа. Кликая на ссылку, пользователь попадал на якобы главную страницу сайта банка в домене .edu. При этом пользователь должен был ввести номер его банковской карты и пароль, которые, опять же, попадали не к сотрудникам банков, а в руки злоумышленников.
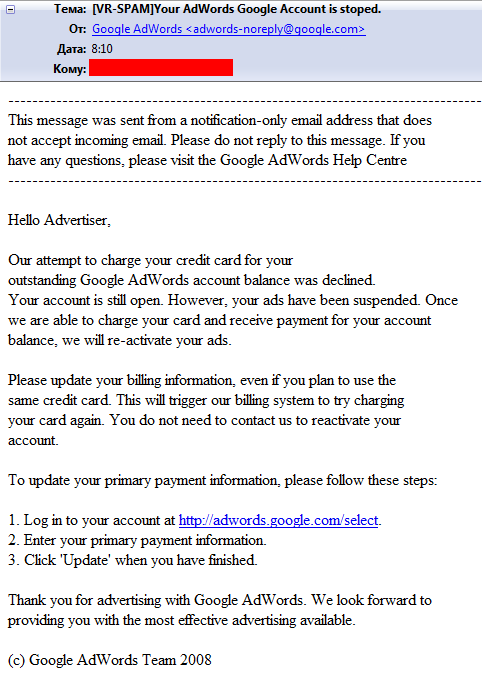
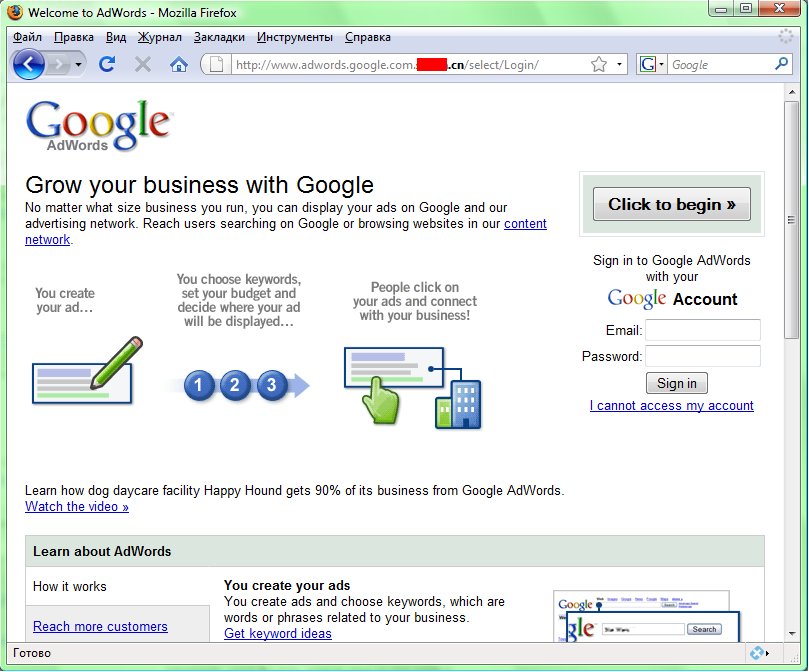
В последнее время также участились рассылки, направленные на получение параметров доступа к аккаунтам клиентов рекламного сервиса Google AdWords. Фишинговое письмо информировало пользователя о том, что показ рекламы, заказанной им, приостановлен, хотя пользовательский аккаунт пока не закрыт. При этом пользователям предлагалось пройти по ссылке, зайти на сайт под своим паролем и «обновить биллинговую информацию».
Компания «Доктор Веб» настоятельно рекомендует пользователям быть более бдительными при просмотре электронных писем от банков и других финансовых структур. Перед тем как ответить на такие письма следует внимательно проверить указанную в них информацию, обратившись за дополнительными консультациями в данные организации. Особое внимание стоит также обратить на домен сайта, ссылка на который указана в письме.