


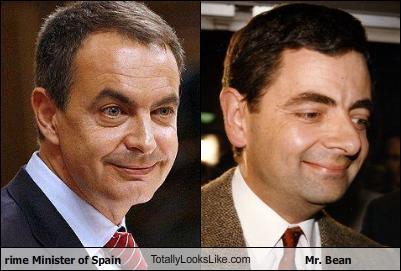

Хакеры заменили премьера Испании на мистера Бина

Хакеры заменили премьера Испании на мистера Бина

...

 Из-за уязвимости в системе безопасности сайта, посвященного испанскому председательству в
Евросоюзе, в понедельник на нем появилась фотография комического
персонажа Мистера Бина. Испания заняла ротационный пост председателя ЕС 1 января и
создала официальный сайт, посвященный деятельности страны в этой
должности. 

Согласно скриншоту, опубликованному журналистами, в понедельник на
сайте появилось лицо широко улыбающегося мистера Бина в исполнении
британского комика Роуэна Аткинсона. Мистер Бин приветствовал
посетителей сайта словами "Hi there" ("Привет").

Информация о взломе очень быстро распространилась в интернете, и
уже через час число обращений к взломанному сайту достигло критической
массы, и сервер повис.

Выходка хакеров
связана с тем, что, по мнению многих, манеры и внешность испанского
премьера Хосе Луиса Родригеса Сапатеро похожи на Мистера Бина.

По заявлению представителя испанского правительства, неизвестные
шутники с помощью межсайтового скриптинга подменили изображение главной
страницы на лицо британского комика. На сохранности информации это не
отразилось.

Источник 

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru