



Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

PandaLabs опубликовала квартальный отчет, детально освещающий активность кибер-угроз в третьем квартале текущего года.

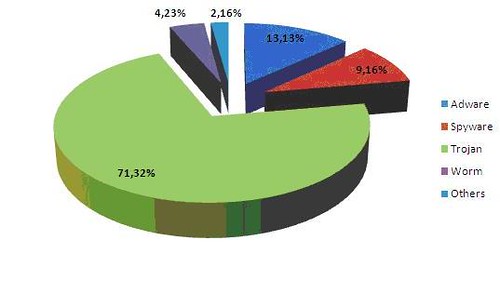
Основная особенность сезона заключается в том, что хакеры побили все рекорды по созданию новых угроз: за три последних месяца PandaLabs зарегистрировала пять миллионов новых экземпляров вредоносных кодов, большинство из которых – это банковские трояны. Также выросло количество рекламных кодов и программ-шпионов. 


“Ежедневно мы получаем около 50000 новых экземпляров вредоносного ПО, тогда как всего несколько месяцев назад их было 37000. И нет никаких причин рассчитывать на улучшение ситуации в ближайшие месяцы”, – объясняет Луис Корронс, технический директор PandaLabs. 

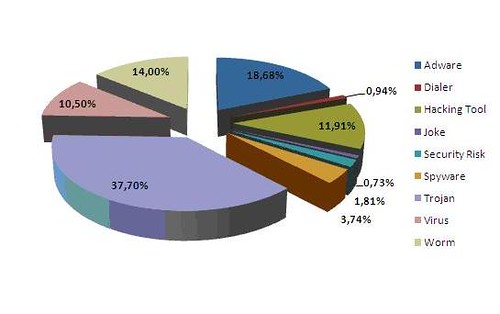
По сравнению с предыдущим кварталом количество зараженных компьютеров выросло на 15%. Более чем в 37% случаев заражение вызывали трояны, в то время как рекламные коды стали причиной 18,68% инфекций. Именно эта категория значительно увеличилась из-за быстрого распространения фальшивых антивирусных программ.


В отчете также отмечаются основные тренды, проанализированные за последний квартал. PandaLabs выявила значительный рост распространения вредоносных кодов через спам, социальные сети и поисковые движки, которые ведут пользователей на фальшивые веб-страницы, откуда загружается вредоносное ПО. Такие методы распространения вредоносных кодов часто включают социальную инженерию, эксплуатирующую последние новости, например, свиной грипп, День независимости, лесные пожары и высказывания Барака Обамы. 

С полным отчетом вы можете познакомиться в прикрепленном файле.

ВложениеРазмер
PDF icon wp_reports_2009_3.pdf2.95 МБ
Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru