Новость о смерти Майкла Джексона – любимая приманка создателей вирусов

Новость о смерти Майкла Джексона – любимая приманка создателей вирусов

Смерть Майкла Джексона, свиной грипп и политическая кампания Обамы – главные новости, используемые хакерами в 2009 году с целью распространения вирусов по электронной почте и через социальные сети, такие как Twitter или Facebook. Зная об увеличении использования пользователями интернета для прочтения последних новостей, создатели вирусов действуют почти как журналисты и используют последние новости как приманку для распространения вирусов. 

Также чрезвычайно успешно проходят заметки с приложениями для шпионажа за подозреваемыми в неверности партнерами. Например, хакеры предлагали приложения, которые якобы позволяют Вам через интернет читать SMS-сообщения, отправляемые или получаемые определенным мобильным телефоном. 


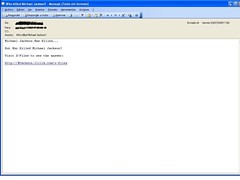
Несколько примеров Вы можете найти во Flickr здесь: http://farm4.static.flickr.com/3574/3788395766_453dee9d10_m.jpg и здесь http://farm4.static.flickr.com/3458/3788395738_812abf7621_m.jpg

PandaLabs провела исследование основных заголовков, использованных с января по июль для распространения вирусов. Вот результаты:


Заголовок                                                     %

Смерть Майкла Джексона                           30%

Вирус H1N1 (свиной грипп)                         27%

Кампания и президентство Обамы             11%

ПО для шпионажа за SMS партнера           9%

День независимости                                     8%

Новойти Рейтерс                                          5%

Ваучеры на скидку в онлайновом

магазине                                                       4%

Открытки к дню Святого Валентина           2%

Смерть Фары Фоссет                                    2%

Ссылки на видеозаписи с Pussycat Dolls      1%

Другое                                                           1%


Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru