
Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

В загрузчике GRUB2 выявлена критическая уязвимость (CVE-2015-8370), позволяющая обойти режим блокировки загрузки паролем и выполнить любые команды в консоли GRUB. Проблема проявляется с декабря 2009 года, начиная с выпуска 1.98 и заканчивая веткой 2.02, находящейся в разработке.

Исправление пока доступно только в виде патча. Обновления пакетов уже опубликованы для Ubuntu, Debian, Fedora, CentOS и Red Hat Enterprise Linux и ALT Linux.

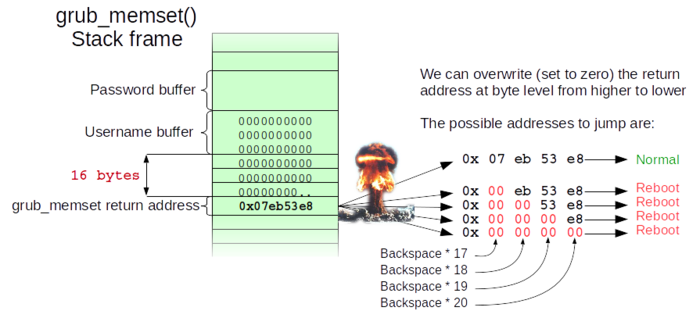
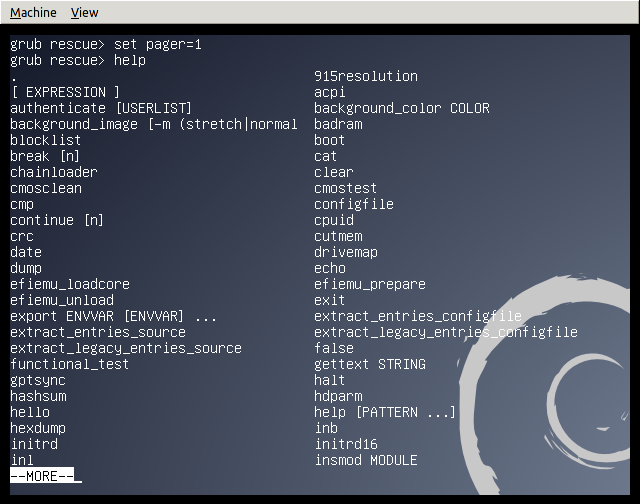
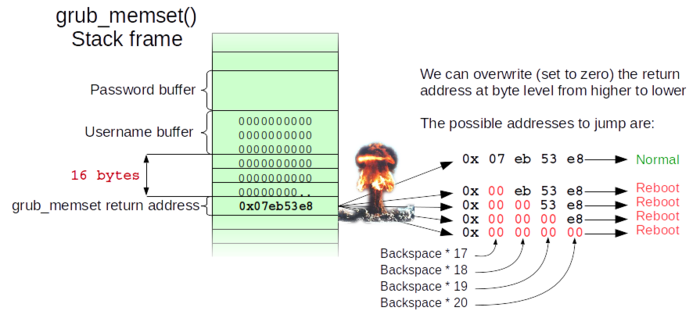
Через многократное нажатие клавиши Back Space злоумышленник, имеющий физический доступ к компьютеру, может инициировать целочисленное переполнение и получить доступ к системной консоли GRUB независимо от установки парольной защиты. Для атаки достаточно 28 раз нажать Back Space в поле с именем пользователя или паролем, после чего будет запущена консоль GRUB, из которой можно загрузить собственное ядро (например, с USB-накопителя), получить доступ к данным на дисках или повредить имеющиеся данные, пишет opennet.ru.


Работа эксплоита сводится к тому, что каждое нажатие клавиши Back Space обнуляет определённую ячейку за пределами буфера. Задача атакующего подобрать число нажатий Back Space (28 раз), чтобы обнулить данные до адреса перехода к консоли, в этом случае вместо обработчика ввода пароля или перезагрузки будет запущена консоль ввода команд.


Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru