


50% россиян пользуются интернетом в общественном транспорте

50% россиян пользуются интернетом в общественном транспорте

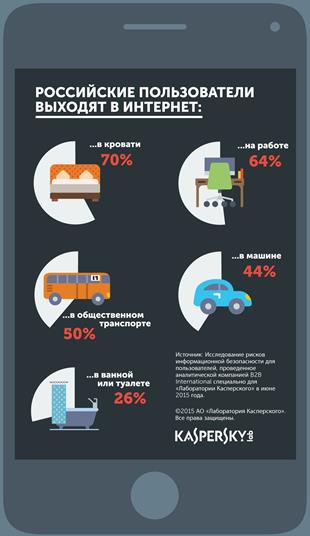
Каждый четвертый российский пользователь (26%) заходит в Сеть, находясь в ванной или туалете, показало исследование «Лаборатории Касперского». Еще чаще россияне используют Интернет в кровати (70%), на работе (64%), в общественном транспорте (50%) и машине (44%).

Выходит, что пользователи практически неотлучно находятся в Сети, значительно повышая риск столкновения с киберугрозами и утечки личных данных. Кроме того, большинство пользователей (92%) хранят на смартфонах важную информацию, которую часто невозможно восстановить в случае потери гаджета, например, пароли, сообщения, фотографии, контакты и ценные документы. При этом для 14% опрошенных потеря устройства обернулась утечкой конфиденциальной информации, а 23% навсегда лишились ценных фото- и видеофайлов, без возможности их восстановления. 

Также киберпреступники могут взламывать устройства, чтобы украсть данные или начать следить за их владельцем. Особенно уязвимы для атаки гаджеты, которые подключаются к публичным Wi-Fi сетям. Несмотря на то что хакеры легко могут перехватить данные и пароли, лишь 27% ограничивают свою активность и совершают только безопасные действия при использовании открытых сетей. Большинство пользователей не столь бдительны – так, 17% регистрируются на сайтах и заходят в свои аккаунты, а 4% даже совершают покупки или банковские операции в открытых сетях.


«Пользователи настолько привязаны к своим устройствам, что забывают о правилах безопасности. Конечно, трудно представить, что гаджеты, которые мы все время держим при себе, могут быть использованы против нас. Но такая угроза действительно существует. Цифровое устройство заключает в себе не только возможности, но и опасности. Недостаточно серьезная оценка потенциальных рисков и нежелание защищать устройства и информацию могут привести к потере данных и денег. Устройство с камерой, с помощью которого мы смотрим на мир, может быть взломано и использовано для слежки за нами самими. Безопасность — это не просто какая-то дополнительная функция, это то, о чем должен заботиться каждый пользователь», — напоминает Виктор Яблоков, руководитель управления мобильных решений «Лаборатории Касперского».

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru