


Найдена уязвимость в устройствах D-Link DGS-1210

Найдена уязвимость в устройствах D-Link DGS-1210

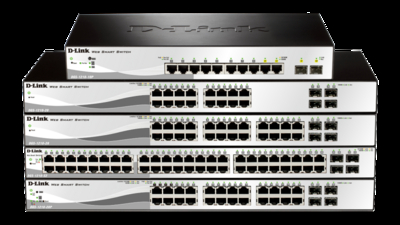
Независимый ИБ-эксперт Варанг Амин (Varang Amin), совместно с главным архитектором компании Elastica Cloud Threat Labs Адитьей Судом (Aditya Sood), рассказали на конференции ToorCon о том, что им удалось обнаружить уязвимость в свитчах DGS-1210 из линейки Gigabit Smart Switches компании D-Link.

Пока исследователи не разглашают детальной информации о найденной уязвимости, но описываю баг в общих чертах. Данная модель коммутаторов может хранить бекап (в состав которого входят логи, прошивка и файлы конфигурации) как на веб-сервере, так и во флеш-памяти самого устройства. Проблема в том, что нормального механизма авторизации и аутентификации при этом не предусмотрено, что позволяет атакующему получить доступ к бекапу, где бы тот ни хранился — в памяти или на сервере. Дело в том, что получить доступ к файлам, хранящимся в памяти, можно, просто зная IP-адрес устройства, а попасть в корневую директорию веб-сервера тоже не слишком сложно, передает xakep.ru.

«Как правило, когда включена опция бекапа, логи и файлы конфигурации хранятся на флеш-накопителе. Логи включены по умолчанию на многих устройствах, и большинство системных администраторов настраивают систему таким образом, чтобы скачать эти файлы можно было легко и быстро, — рассказал Суд изданию SecurityWeek.  — Как только файл конфигурации попал в руки атакующего, вся информация о коммутаторе в его распоряжении. Он может, к примеру, загрузить конфигурацию на другой свитч (купленный с рук), чтобы добраться до деталей. Логи же содержат информацию о клиентах, которые обращались к устройству, и другие данные, связанные с инфраструктурой. Компрометация коммутаторов может привести к чудовищным последствиям, так как атакующий сможет, фактически, контролировать весь поток трафика».

Эксперты сообщают, что обратились с данной проблемой в компанию D-Link еще в начале октября 2015 года, однако компания до сих пор не выпустила исправление. Амин и Суд решили дать D-Link еще время и пока не обнародовали подробностей о своем открытии.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru