


ESET выпустил мобильное приложение для защиты детей

ESET выпустил мобильное приложение для защиты детей

Международная антивирусная компания ESET представляет в России новый продукт – мобильное приложение для защиты детей ESET NOD32 Parental Control для Android. Новый продукт предназначен для семей с детьми всех возрастов.

Приложение тактично ограждает детей от нежелательного контента, помогает грамотно распределять время между учебой и развлечениями, а также позволяет родителям всегда знать, где находится ребенок.

Функция «Веб-контроль» помогает маленьким пользователям исследовать Сеть без риска открыть фишинговый сайт или ресурс с неприемлемым содержимым. Площадки с азартными играми, порнографические сайты и другие нежелательные ресурсы автоматически блокируются. Родители могут вручную добавлять сайты в список неприемлемых, а также получать отчеты о том, какие площадки посещают их дети.

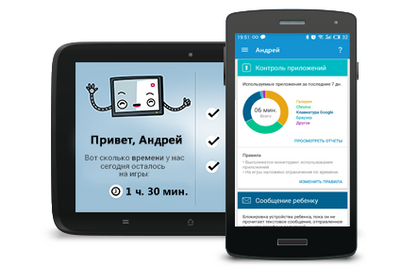
«Контроль приложений» в составе ESET NOD32 Parental Control для Android предотвращает запуск нежелательных приложений. «Вредные» приложения автоматически блокируются в соответствии с возрастными категориями Google Play. Программы можно вносить в список неприемлемых вручную. Родители могут задавать максимальную продолжительность времени для игр в будни и выходные дни, а также использовать режим мониторинга программ, открываемых на «детских» устройствах.

В свою очередь, дети получают понятные подсказки, в игровой форме объясняющие, что и почему происходит в приложении. Ребенок может запросить у родителей разрешение на доступ к интересующему сайту или программе, проверить, сколько времени осталось на игры и какую активность взрослые видят на его устройстве.

Модуль «Определение местоположения» позволяет родителям в режиме реального времени наблюдать за перемещениями детей. Пользователи могут посмотреть, где в данный момент находится ребенок, увидеть его местоположение на карте на своем мобильном устройстве или на портале my.eset.com.

С функцией «Сообщение ребенку» родители могут быть уверены, что ребенок прочитает важное сообщение. Программа выводит на экран «детского» смартфона или планшета сообщение, которое невозможно закрыть, не отправив родителям уведомление о прочтении.

Система мультилицензирования ESET позволяет обеспечить защиту всех маленьких пользователей в семье на выгодных условиях. Достаточно приобрести одну лицензию, чтобы установить приложение на все «детские» Android-устройства, а также планшеты и смартфоны родителей. Взрослые пользователи смогут из своей версии программы наблюдать за онлайн-активностью детей и менять правила использования интернета и приложений.

«Количество смартфонов и планшетов, покупаемых родителями в подарок детям, быстро растет. Специально для этих семей мы разработали новое решение для защиты маленьких пользователей, – комментирует Алексей Оськин, руководитель по техническому маркетингу ESET Russia. – Мы продумали защиту детей: продукт защищает от интернет-угроз, учит грамотно распоряжаться свободным временем и выбирать подходящие сайты и приложения. Мы позаботились и о спокойствии родителей: дети не пропадают из поля зрения, с ними можно связаться в любой момент. Наконец, с настройками приложения справится любой, даже самый неопытный пользователь».

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru