


Уязвимости Adobe Flash Player чаще всего используются киберпреступниками

Уязвимости Adobe Flash Player чаще всего используются киберпреступниками

Специалисты компании Recorded Future проанализировали представленные на черном рынке наборы эксплоитов, попытавшись понять, какие уязвимости наиболее «популярны» и используются хакерами чаще других. 

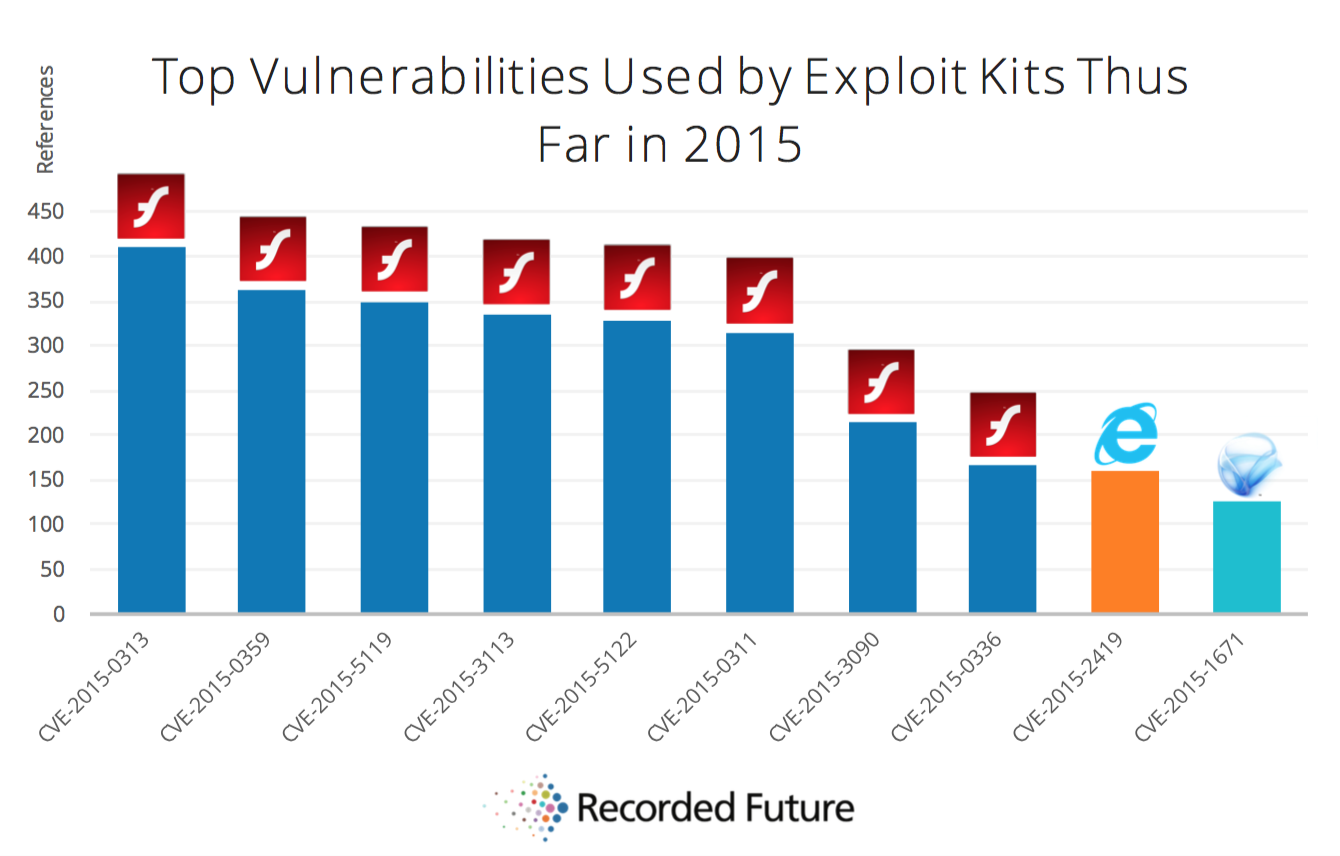
Исследование выявило, что в этой области безусловно лидирует Adobe Flash Player: 8 из 10 самых популярных среди киберпреступников уязвимостей, это именно баги Flash.

Исследователи из Recorded Future проанализировали тысячи различных веб-сайтов, включая ресурсы в зоне .onion, подпольные форумы и социальные медиа. Анализ был сосредоточен вокруг эксплоит-китов и дискуссий об уязвимостях (на семи языках), имевших место в период с 1 января 2015 года по 30 сентября 2015 года. В итоге, эксперты составили список из 108 эксплоит-китов, в который вошли и такие известные «представители жанра» как Angler, Neutrino и Nuclear Pack, передает xakep.ru.

Проведенный мета-анализ блогов, форумов и веб-сайтов, а также ресурсов даркнета, выявил, что главной целью хакеров на сегодня является Adobe Flash Player. 8 из 10 наиболее эксплуатируемых уязвимостей связаны именно с Adobe Flash Player.


  • Самый популярный Flash-баг: CVE 2015-0313. Данную уязвимость Adobe исправила в феврале текущего года, после того как баг начали эксплуатировать хакеры (в частности, он входил в состав Angler).
  • Вторая по популярности уязвимость: CVE-2015-0359, которая была исправлена в апреле 2015 года, после чего брешь добавили в состав сразу нескольких наборов эксплоитов.
  • Третье и пятое места «топа» занимают баги CVE-2015-5119 и CVE-2015-5122. Они были взяты на вооружение хакерами в июле 2015 года, сразу после обнаружения среди данных, украденных у компании Hacking Team.

Помимо многострадального продукта Adobe, в список самых популярных багов попала также уязвимость в браузере Internet Explorer (CVE-2015-2419), которая тоже стала достоянием общественности благодаря утечке данных Hacking Team. Последнюю строку списка занимает «дырка» в Microsoft Silverlight flaw (CVE-2015-1671), это вообще единственный не-Flash эксплоит, который используется в наборе Angler.

В заключение, специалисты Recorded Future пишут, что каждая компания вольна решать самостоятельно, реально ли успевать вовремя устанавливать многочисленные патчи для Adobe Flash, которые льются, словно из рога изобилия. Но эксперты советуют всем, если не отказаться от Flash вообще, то хотя бы активировать функцию «Click to Play» в браузере, чтобы иметь возможность самостоятельно выбирать Flash-контент.

Между тем, как бы доказывая правоту экспертов, вчера, 10 ноября 2015 года, компания Adobe выпустила очередное обновление для Flash Player, закрыв еще 17 уязвимостей в своем продукте.

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

RSS: Новости на портале Anti-Malware.ru