


Банкоматы в Германии были уязвимы для хакеров

Банкоматы в Германии были уязвимы для хакеров

Известный ИБ-специалист Бенджамин Кунц-Меджри (Benjamin Kunz-Mejri), CEO компании Vulnerability Lab, сообщил, что терминалы самообслуживания банка Sparkasse ненадежны, еще недавно они позволяли злоумышленникам получить доступ к закрытым данным.

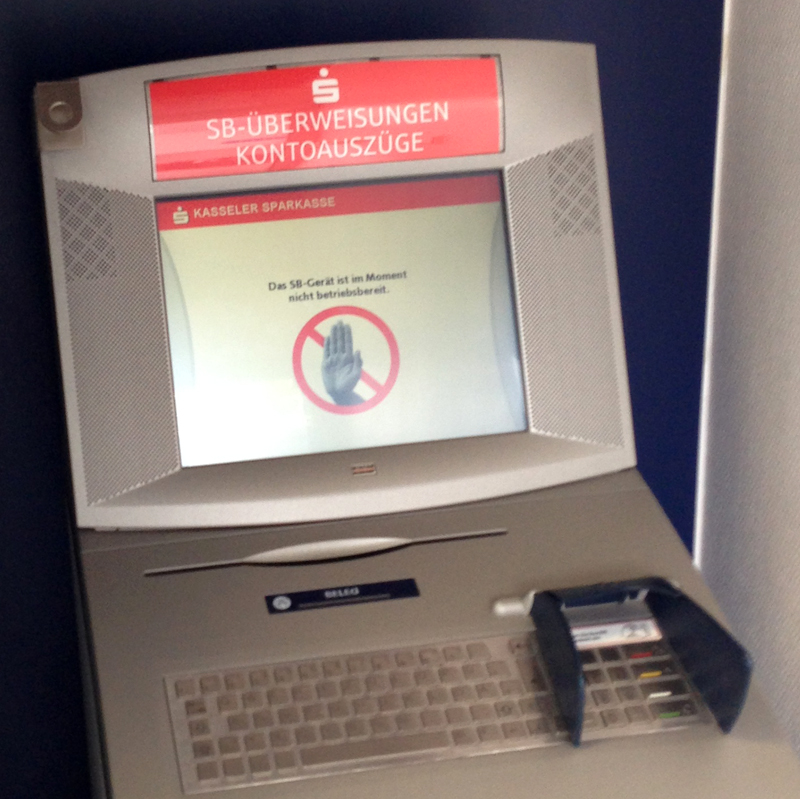
Эксперт обнаружил уязвимость практически случайно: в апреле 2015 года банкомат Sparkasse выплюнул его собственную карту прямо в процессе работы и внезапно отобразил сообщение «temporarily not available» (временно не работает). Исследователь не растерялся, воспользовавшись клавиатурой и определенной комбинацией клавиш, он сумел перевести банкомат в другой режим работы, пишет xakep.ru.

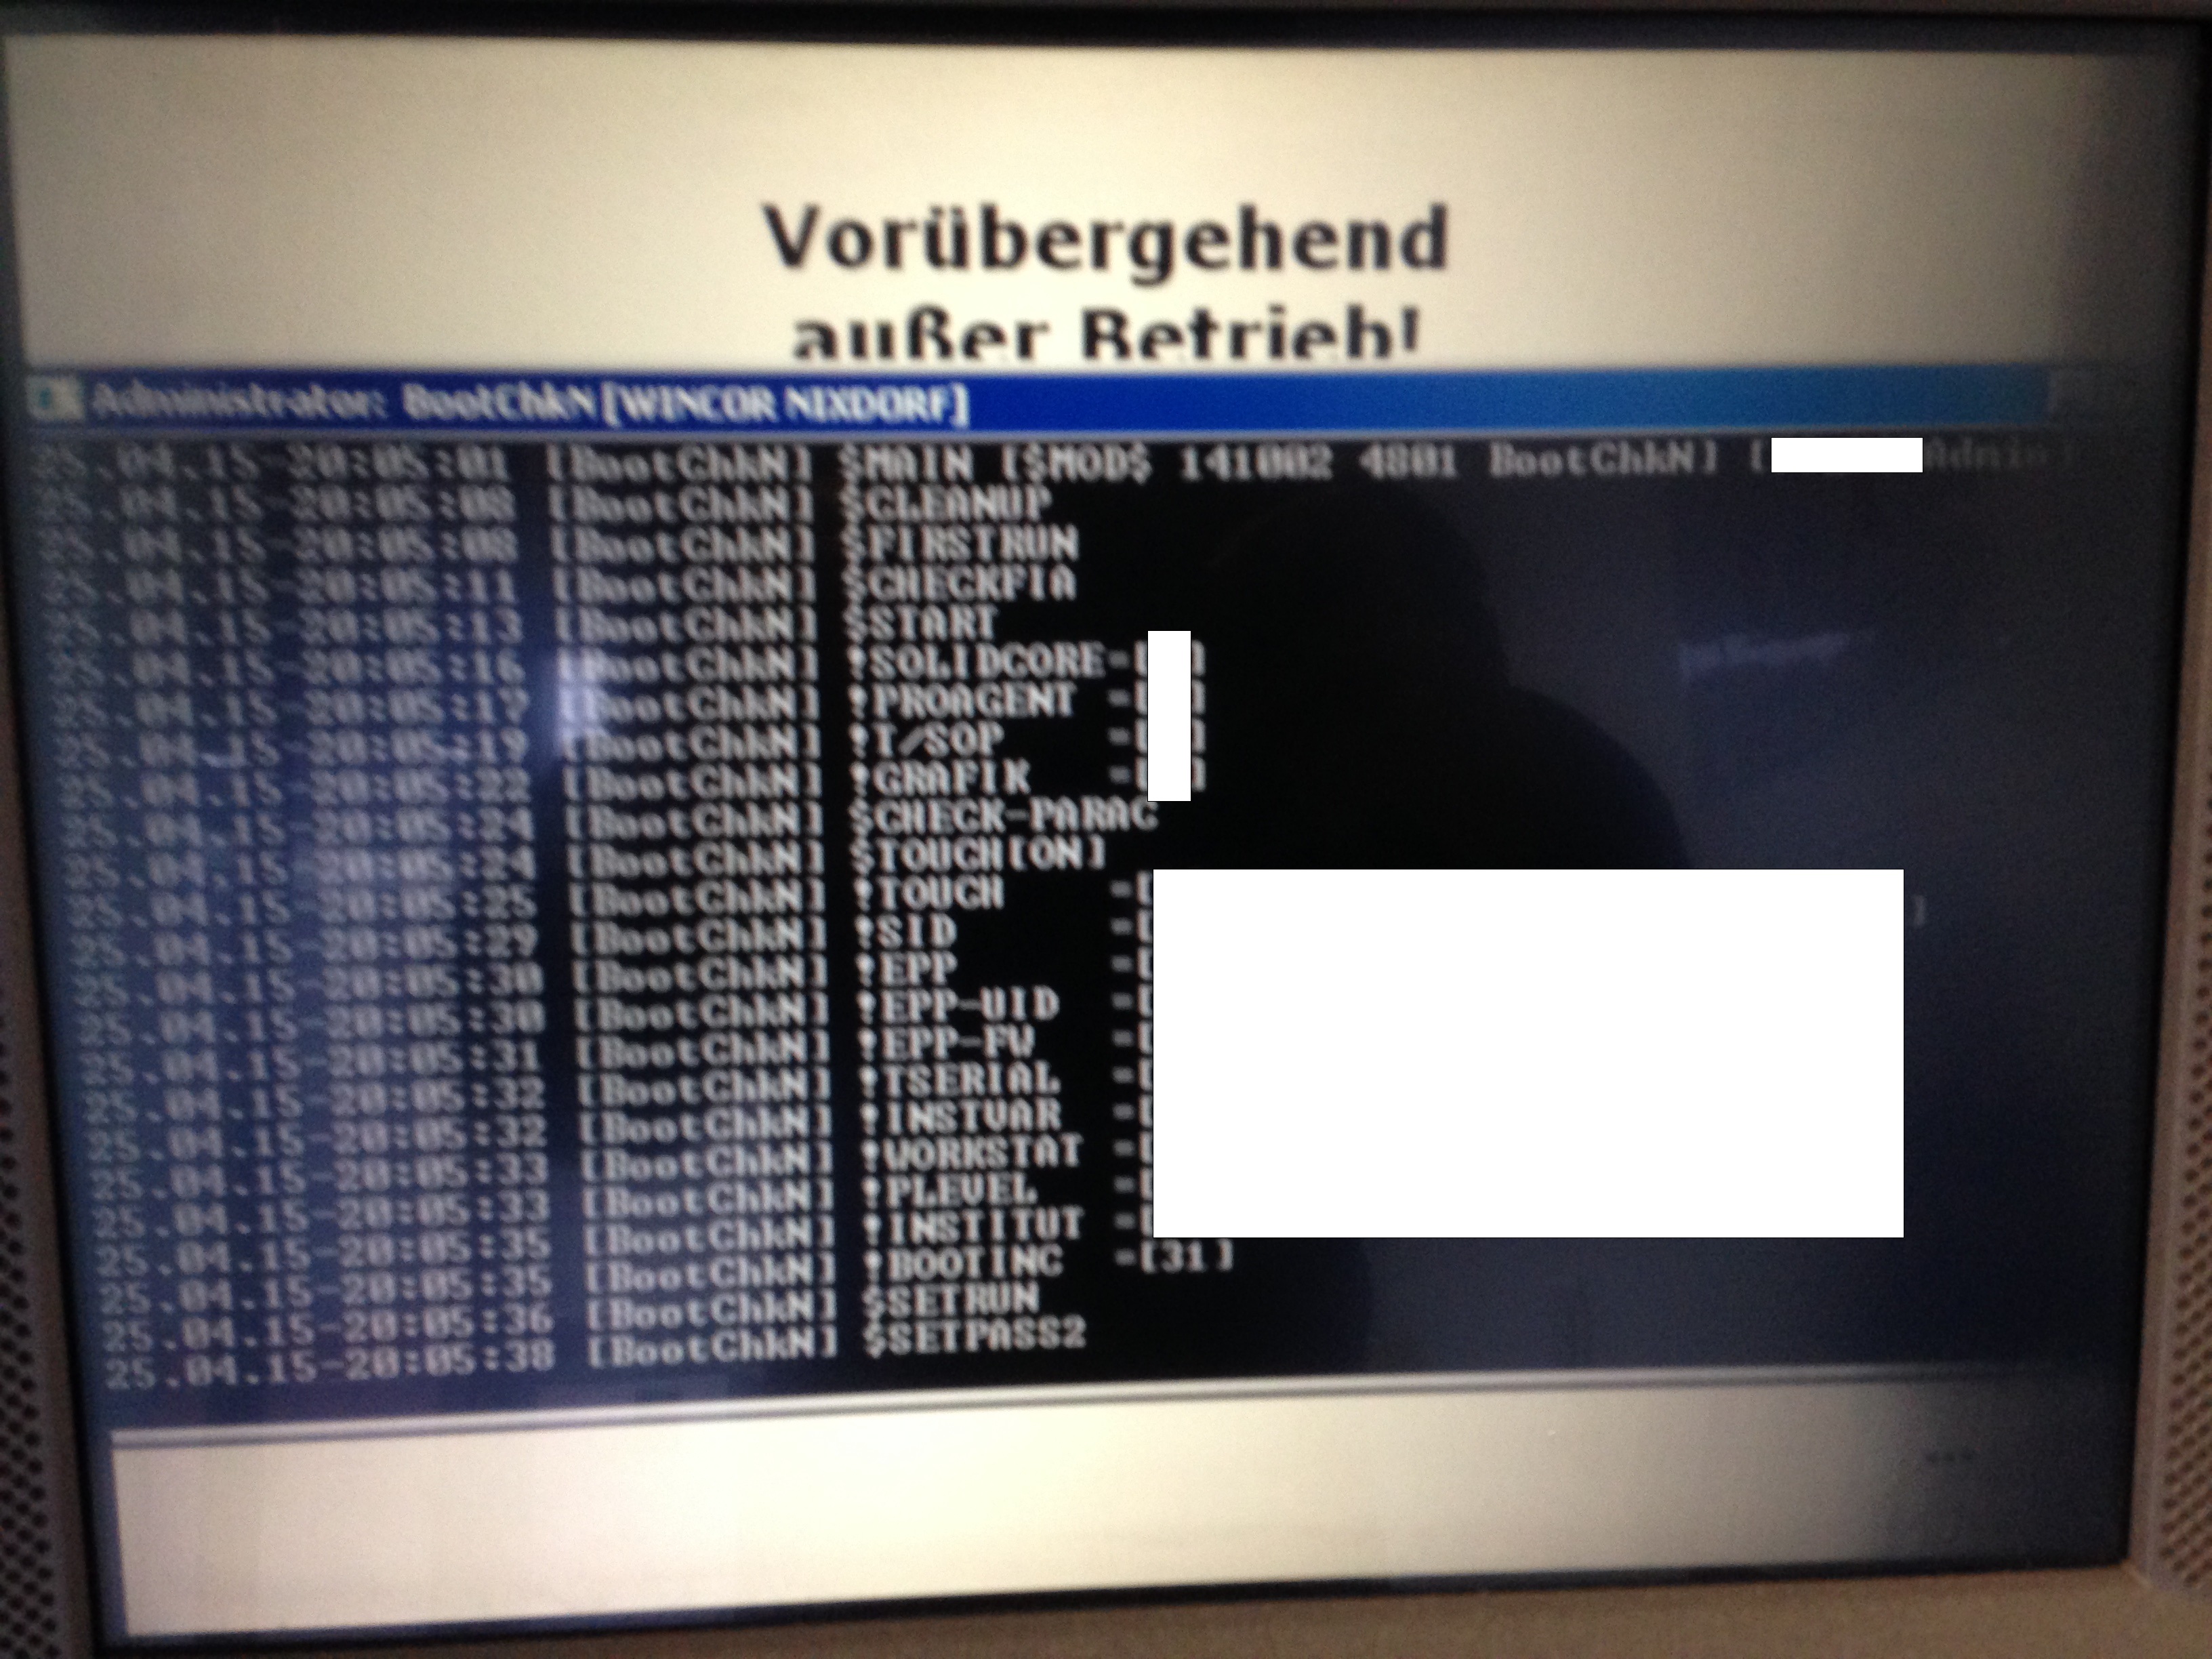
Во временно нерабочем состоянии оказалась доступна консоль (cmd), которую удалось вызвать прямо поверх сообщения «temporarily not available», после того, как терминал вернул карту. В этот момент эксперт понял, что перед ним опасный баг и быстро зафиксировал на камеру смартфона bootChkN (Wincor Nixdorf), который наблюдал на экране терминала:


Позже, просматривая сделанное фото на компьютере, Кунц-Меджри отметил, что на экране отображались важные конфиденциальные данные: Username, серийные номера, настройки файервола, имя устройства, ID устройства, информацию о сети, два системных пароля и так далее. Используя эту информацию, он мог бы перехватить управлением банкоматом, без особых усилий.

Исследователь немедленно направил отчет о найденной бреши в службу безопасности банка, после чего специалисты Sparkasse отблагодарили его письмом и выпуском личной карты (хотя официально у банка нет программы вознаграждений), и взялись за  обновление своих банкоматов. На данный момент уязвимость закрыта полностью: использование клавиатуры в данном режиме отключили, к логу теперь так просто не доберешься, к тому же, из него исключили важную информацию, вроде ID администратора, банка и так далее:


Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru