


Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

За третий квартал 2015 года мобильных банковских троянцев стало в 4 раза больше, а Россия оказалась на третьем месте по числу пользователей, атакованных этими зловредами.

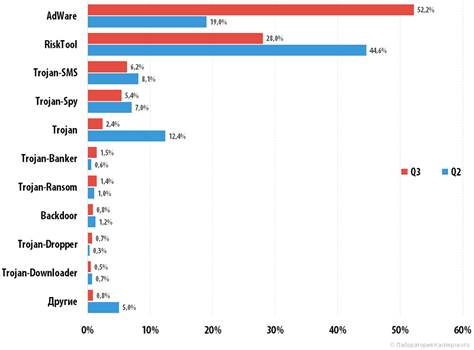
При этом их доля среди других угроз для смартфонов и планшетов росла очень быстро и по итогам периода продемонстрировала увеличение более чем в 2 раза. В совокупности с программами-шпионами, также ворующими персональные данные пользователей, в том числе и финансового характера, эта категория угроз даже превысила долю SMS-троянцев, которые все еще представляют опасность, особенно в России. К такому выводу пришли эксперты «Лаборатории Касперского» по результатам анализа киберугроз за июль-сентябрь этого года.


Типы мобильных вредоносных программ, сравнительные данные за второй и третий кварталы 2015 года


В то же время попытки кражи денег с банковских онлайн-счетов пользователей путем заражения их компьютеров в третьем квартале встречались заметно реже, чем в предыдущие три месяца. Согласно данным «Лаборатории Касперского», в июле-сентябре было зафиксировано около 625 тысяч подобных случаев, а в предыдущем квартале их было 755 тысяч.

Всего же в третьем квартале решения «Лаборатории Касперского» отразили 235 миллионов веб-атак. Более чем четверть (27%) этих атак была проведена с ресурсов, находящихся в США, а каждая пятая атака исходила с российских веб-ресурсов. При этом с интернет-угрозами столкнулось более трети (38%) пользователей в России, в результате чего страна оказалась на первой строчке рейтинга государств, пользователи в которых наиболее подвержены риску заражения. Для сравнения: в среднем по миру этот показатель был существенно ниже – 23%.

«Киберугрозы и стоящие за ними злоумышленники реагируют на все изменения, которые происходят в поведении пользователей, их предпочтениях и устройствах. Именно поэтому на протяжении всего этого года мы видим, что киберпреступники все чаще предпринимают попытки заполучить доступ к мобильным устройствам пользователей и хранящимся на них данным. Отсюда и рост мобильных банковских троянцев, шпионских программ, блокеров и шифровальщиков, а также прочих типов киберугроз для смартфонов и планшетов», – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru