


Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

За третий квартал 2015 года мобильных банковских троянцев стало в 4 раза больше, а Россия оказалась на третьем месте по числу пользователей, атакованных этими зловредами.

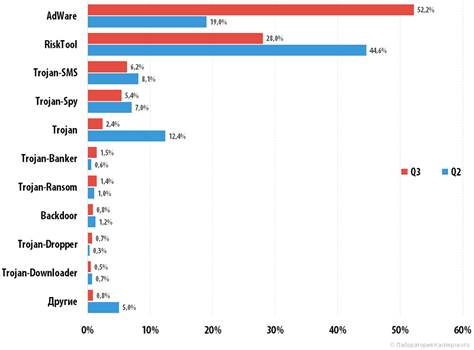
При этом их доля среди других угроз для смартфонов и планшетов росла очень быстро и по итогам периода продемонстрировала увеличение более чем в 2 раза. В совокупности с программами-шпионами, также ворующими персональные данные пользователей, в том числе и финансового характера, эта категория угроз даже превысила долю SMS-троянцев, которые все еще представляют опасность, особенно в России. К такому выводу пришли эксперты «Лаборатории Касперского» по результатам анализа киберугроз за июль-сентябрь этого года.


Типы мобильных вредоносных программ, сравнительные данные за второй и третий кварталы 2015 года


В то же время попытки кражи денег с банковских онлайн-счетов пользователей путем заражения их компьютеров в третьем квартале встречались заметно реже, чем в предыдущие три месяца. Согласно данным «Лаборатории Касперского», в июле-сентябре было зафиксировано около 625 тысяч подобных случаев, а в предыдущем квартале их было 755 тысяч.

Всего же в третьем квартале решения «Лаборатории Касперского» отразили 235 миллионов веб-атак. Более чем четверть (27%) этих атак была проведена с ресурсов, находящихся в США, а каждая пятая атака исходила с российских веб-ресурсов. При этом с интернет-угрозами столкнулось более трети (38%) пользователей в России, в результате чего страна оказалась на первой строчке рейтинга государств, пользователи в которых наиболее подвержены риску заражения. Для сравнения: в среднем по миру этот показатель был существенно ниже – 23%.

«Киберугрозы и стоящие за ними злоумышленники реагируют на все изменения, которые происходят в поведении пользователей, их предпочтениях и устройствах. Именно поэтому на протяжении всего этого года мы видим, что киберпреступники все чаще предпринимают попытки заполучить доступ к мобильным устройствам пользователей и хранящимся на них данным. Отсюда и рост мобильных банковских троянцев, шпионских программ, блокеров и шифровальщиков, а также прочих типов киберугроз для смартфонов и планшетов», – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru