Примерно в половине случаев российские пользователи, сталкиваясь с веб-угрозой, не могут ее распознать и рискуют стать жертвой злоумышленников. Таковы результаты теста на киберграмотность, проведенного «Лабораторией Касперского» среди пользователей в различных странах мира.
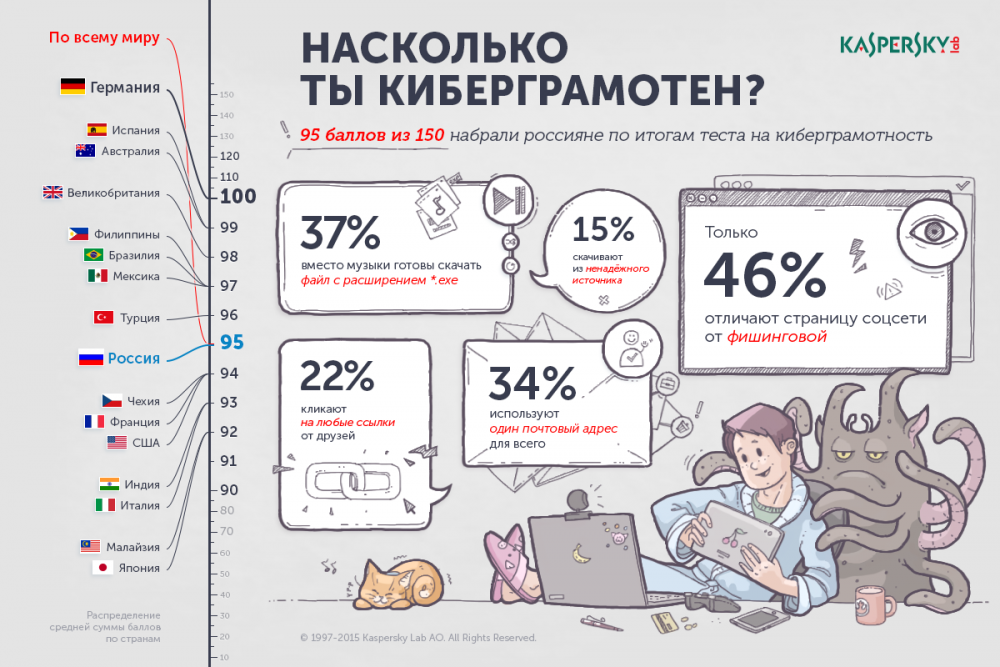
Из возможных 150 баллов по итогам опроса россияне набрали в среднем 95 и оказались на 9-м месте в рейтинге. А самыми киберграмотными стали жители Германии, Испании и Австралии. Любой желающий и сейчас может пройти онлайн-тест, чтобы оценить свой уровень умения обходить ловушки киберпреступников.
В ходе опроса респондентам предлагается представить себя в ряде ситуаций, с которыми они могут столкнуться в Сети. Как показывают результаты, пользователи все еще недооценивают опасности Интернета, например, заходя на какой-либо популярный сайт, вводят персональные данные, не проверяя подлинность веб-страницы. Так, только 46% опрошенных смогли безошибочно отличить настоящую страницу социальной сети «ВКонтакте» от фишинговой. Пользователи демонстрируют излишнюю доверчивость не только при входе в социальную сеть, но и находясь внутри нее. Получив ссылку от друга с просьбой посмотреть фотографии, каждый пятый (22%) нажмет на нее без вопросов, не задумываясь о том, что страница друга, возможно, была взломана, а сообщение прислано злоумышленниками, использующими ее для рассылки вредоносного ПО.
Также выяснилось, что треть опрошенных (34%) всегда используют только один почтовый адрес, в том числе для регистрации временных аккаунтов, например, на сайте доставки пиццы. Это означает, что в случае его взлома они лишатся привычного способа связи, доступа ко всем ресурсам, при входе на которые требуется вводить электронный адрес, и откроют мошенникам путь для совершения противоправных действий.
Также пользователи не слишком внимательно относятся к тому, что и откуда они скачивают. Так, 15% опрошенных не затрудняют себя выбором надежного источника скачивания, доверяясь самым разным ресурсам, — причем особенно склонны к этому более молодые респонденты. Кроме того, пользователи часто попадают в ловушку, выбирая файлы для скачивания. Например, более трети (37%) респондентов были готовы загрузить под видом песни Beatles “Yesterday” файл с расширением .exe, то есть исполняемый файл, который почти наверняка содержит вредоносный код. Безопасный трек смогли определить только 40% участников.
«Мы знаем, как уберечь себя от кражи денег или собственности в реальном мире, мы учимся этому с детских лет. В обычной жизни мы все время настороже, а в Интернете почему-то часто чувствуем себя в безопасности, хотя переносим туда значительную часть жизни: личную информацию, интеллектуальную собственность и деньги. Данные, которые хранятся в Сети, нужно беречь так же, как и материальные вещи, ведь любая небрежность может обернуться их безвозвратной потерей. Вот почему мы призываем пользователей больше узнавать о возможностях технологий и повышать свой уровень киберграмотности», — предупреждает Сергей Ложкин, антивирусный эксперт «Лаборатории Касперского».