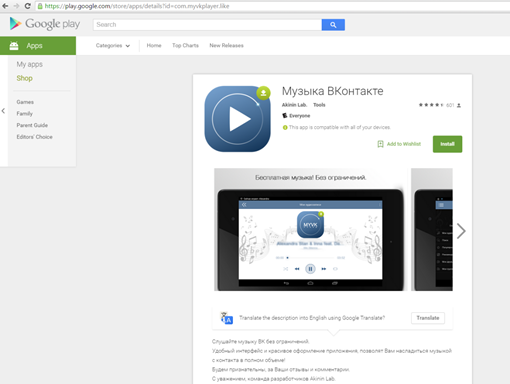
«Лаборатория Касперского» выявила масштабную операцию по хищению учетных данных пользователей популярной социальной сети «ВКонтакте». Кража информации осуществлялась через приложение для прослушивания музыки, размещенное в официальном магазине Google Play под названием «Музыка ВКонтакте».
Как выяснили эксперты, программа содержала вредоносный код, однако пользователи даже не догадывались об этом, поскольку приложение исправно работало и выполняло свою основную функцию – проигрывало аудиозаписи из социальной сети. По оценкам «Лаборатории Касперского», жертвами этого вредоносного приложения могли стать сотни тысяч пользователей Android-устройств, преимущественно из России.
Вредоносное приложение «Музыка ВКонтакте» в официальном магазине Google Play
Кража данных происходила после авторизации в приложении, то есть после того, как пользователь самостоятельно вводил действующие логин и пароль, установленные им для доступа к аккаунту в «ВКонтакте». Примечательно, что злоумышленники проверяли подлинность этих данных, отправляя их на легитимный сервер аутентификации oauth.vk.com.
К настоящему моменту вредоносное приложение чаще всего использовало украденные данные для добавления аккаунтов пользователей в определенные группы в соцсети, продвижением которых занимаются злоумышленники. Однако были зафиксированы случаи, когда у жертвы зловреда пропадал доступ к аккаунту «ВКонтакте», поскольку киберпреступники меняли пароль и использовали учетную запись в своих целях.
«Для пользователя сам факт кражи данных для авторизации в социальной сети «ВКонтакте» в случае с этим вредоносным приложением может оставаться незамеченным, пока злоумышленники не сменят пароль. При этом мы фиксируем огромное количество заражений данным троянцем, в основном в России. Ситуацию усугубляет легкость, с которой злоумышленники выкладывают каждую новую версию зараженного приложения взамен заблокированной Google, – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы призываем пользователей быть более бдительными, не вводить логин и пароль в сторонних приложениях. Если же у вас было установлено это или подобное приложение для прослушивания музыки из «ВКонтакте», рекомендуем удалить его и срочно сменить логин и пароль от аккаунта в социальной сети».
«Чтобы избегать утери личных данных, мы всегда советуем пользователям устанавливать только официальные приложения «ВКонтакте» и подключать двухфакторную авторизацию. Она поможет избежать несанкционированного доступа к аккаунту даже в том случае, если логин и пароль стали известны злоумышленникам», – комментирует Георгий Лобушкин, глава пресс-службы «ВКонтакте».
«Лаборатория Касперского» уведомила компанию Google о наличии вредоносного кода в приложении «Музыка ВКонтакте», и программа была оперативно удалена из магазина. Однако это была уже как минимум седьмая версия приложения, и не исключено, что злоумышленники на ней не остановятся.