


Опасный установщик распространяет троянцев для Mac OS X

Опасный установщик распространяет троянцев для Mac OS X

В текущем месяце довольно часто на слуху новости о троянцах, устанавливающих различные нежелательные и рекламные приложения на компьютеры пользователей Windows. Однако одним лишь этим семейством операционных систем интересы злоумышленников не ограничиваются.

В руки вирусных аналитиков компании «Доктор Веб» попал любопытный образец рекламного установщика для Mac OS X, получивший наименование Adware.Mac.WeDownload.1.

Экземпляр Adware.Mac.WeDownload.1, поступивший в вирусную лабораторию компании «Доктор Веб», представляет собой поддельный дистрибутив проигрывателя Adobe Flash Player и имеет следующую цифровую подпись: "Developer ID Application: Simon Max (GW6F4C87KX)". Данный загрузчик распространяется с использованием ресурсов партнерской программы, ориентированной на монетизацию файлового трафика, пишет drweb.ru.


screen Adware.Mac.WeDownload.1 #drweb


В процессе установки Adware.Mac.WeDownload.1 запрашивает права суперадминистратора операционной системы, и последовательно обращается для загрузки главного окна приложения к трем управляющим серверам, адреса которых «зашиты» в его конфигурационном файле. Если ни один из удаленных узлов не ответил, установщик завершает свою работу. В случае успешного получения отклика Adware.Mac.WeDownload.1 отсылает на управляющий сервер POST-запрос, содержащий конфигурационные данные загрузчика в формате JSON (JavaScript Object Notation), а в ответ получает HTML-страницу с содержимым демонстрируемого пользователю окна. Все дальнейшие GET- и POST-запросы установщик снабжает меткой текущего времени и цифровой подписью, формируемой по специальному алгоритму.

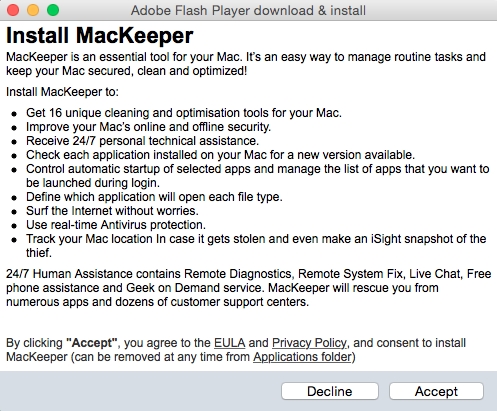
После отсылки соответствующего запроса Adware.Mac.WeDownload.1 получает от управляющего сервера список приложений, которые будут предложены пользователю для установки. Среди них замечены как нежелательные, так и откровенно вредоносные программы, в том числе Program.Unwanted.MacKeeper, Mac.Trojan.Crossrider, Mac.Trojan.Genieo, Mac.BackDoor.OpinionSpy, различные представители семейства Trojan.Conduit и некоторые другие опасные приложения.


screen Adware.Mac.WeDownload.1 #drweb


Количество и состав устанавливаемых программ зависит от географической «привязки» IP-адреса жертвы. Если список приложений пуст, пользователю не будет предложено для установки ничего сверх того, что он изначально желал скачать.

Специалисты компании «Доктор Веб» вновь обращают внимание пользователей компьютеров Apple на необходимость соблюдать осторожность и не загружать приложения из подозрительных источников. Сигнатура Adware.Mac.WeDownload.1 добавлена в вирусные базы, и потому этот установщик не представляет опасности для пользователей Антивируса Dr.Web для Mac OS X.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru