


Опасный установщик распространяет троянцев для Mac OS X

Опасный установщик распространяет троянцев для Mac OS X

В текущем месяце довольно часто на слуху новости о троянцах, устанавливающих различные нежелательные и рекламные приложения на компьютеры пользователей Windows. Однако одним лишь этим семейством операционных систем интересы злоумышленников не ограничиваются.

В руки вирусных аналитиков компании «Доктор Веб» попал любопытный образец рекламного установщика для Mac OS X, получивший наименование Adware.Mac.WeDownload.1.

Экземпляр Adware.Mac.WeDownload.1, поступивший в вирусную лабораторию компании «Доктор Веб», представляет собой поддельный дистрибутив проигрывателя Adobe Flash Player и имеет следующую цифровую подпись: "Developer ID Application: Simon Max (GW6F4C87KX)". Данный загрузчик распространяется с использованием ресурсов партнерской программы, ориентированной на монетизацию файлового трафика, пишет drweb.ru.


screen Adware.Mac.WeDownload.1 #drweb


В процессе установки Adware.Mac.WeDownload.1 запрашивает права суперадминистратора операционной системы, и последовательно обращается для загрузки главного окна приложения к трем управляющим серверам, адреса которых «зашиты» в его конфигурационном файле. Если ни один из удаленных узлов не ответил, установщик завершает свою работу. В случае успешного получения отклика Adware.Mac.WeDownload.1 отсылает на управляющий сервер POST-запрос, содержащий конфигурационные данные загрузчика в формате JSON (JavaScript Object Notation), а в ответ получает HTML-страницу с содержимым демонстрируемого пользователю окна. Все дальнейшие GET- и POST-запросы установщик снабжает меткой текущего времени и цифровой подписью, формируемой по специальному алгоритму.

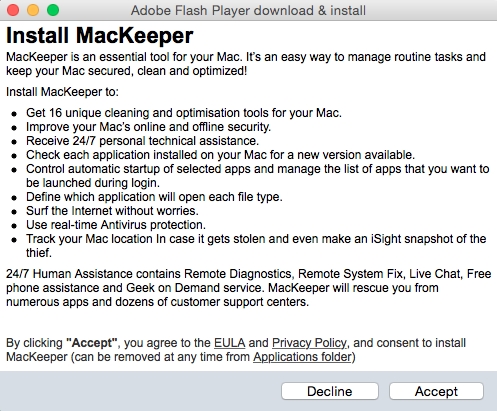
После отсылки соответствующего запроса Adware.Mac.WeDownload.1 получает от управляющего сервера список приложений, которые будут предложены пользователю для установки. Среди них замечены как нежелательные, так и откровенно вредоносные программы, в том числе Program.Unwanted.MacKeeper, Mac.Trojan.Crossrider, Mac.Trojan.Genieo, Mac.BackDoor.OpinionSpy, различные представители семейства Trojan.Conduit и некоторые другие опасные приложения.


screen Adware.Mac.WeDownload.1 #drweb


Количество и состав устанавливаемых программ зависит от географической «привязки» IP-адреса жертвы. Если список приложений пуст, пользователю не будет предложено для установки ничего сверх того, что он изначально желал скачать.

Специалисты компании «Доктор Веб» вновь обращают внимание пользователей компьютеров Apple на необходимость соблюдать осторожность и не загружать приложения из подозрительных источников. Сигнатура Adware.Mac.WeDownload.1 добавлена в вирусные базы, и потому этот установщик не представляет опасности для пользователей Антивируса Dr.Web для Mac OS X.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru