


Хакер получил доступ к корпоративной информации «Мегафона»

Хакер получил доступ к корпоративной информации «Мегафона»

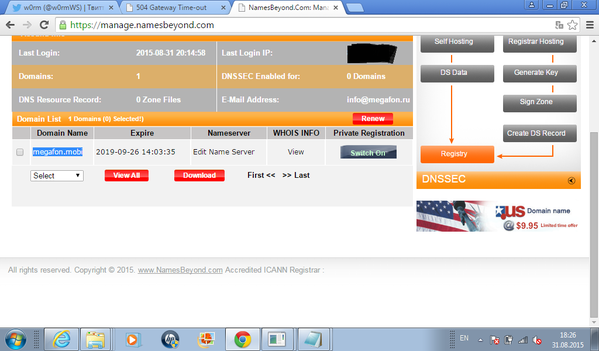
Как рассказал хакер, в его распоряжении оказались сборка различных версий сайта «Мегафон», управление доменом, доступ к внутренней системе управления проектами Confluence, а также доступ к разработкам оператора по борьбе со спамом и сайту для дилеров. 

По словам хакера, он связывался с представителями «Мегафон» через Twitter и почту, но ответа так и не получил. w0rm не планирует выкладывать полученные сведения в открытый доступ: «Есть желание сдать [полученную информацию] в "Мегафон" и предложить им начать участвовать в BugBounty-программах, как, например, делает Mail.Ru. Но поскольку ответа от них не поступает, приходится афишировать», пишет siliconrus.com.


Хакер не получил доступа к пользовательским данным клиентов «Мегафон», однако такая возможность у него была, отметил он: «Решил вовремя остановиться». В полученных файлах взломщику удалось обнаружить доступы, необходимые для подключения к пользовательским данным.

Представители «Мегафон» прокомментировали сообщения о взломе: «Мы регулярно фиксируем попытки получения несанкционированного доступа к инфраструктуре компании. Фактов удачного проникновения не зафиксировано. В настоящее время все внутренние системы защищены от подобных атак, и угрозы сохранности внутренних данных нет. Сейчас мы проводим дополнительную проверку по фактам сообщений в соцсетях».


Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru