


Хакер получил доступ к корпоративной информации «Мегафона»

Хакер получил доступ к корпоративной информации «Мегафона»

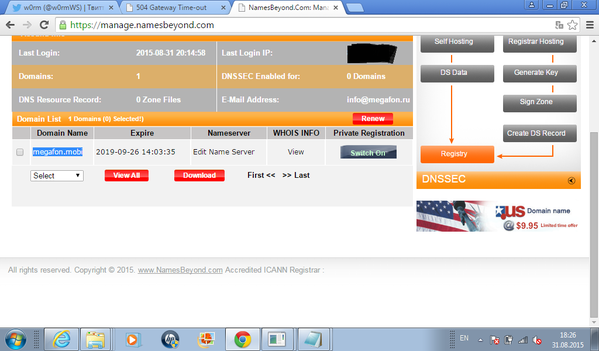
Как рассказал хакер, в его распоряжении оказались сборка различных версий сайта «Мегафон», управление доменом, доступ к внутренней системе управления проектами Confluence, а также доступ к разработкам оператора по борьбе со спамом и сайту для дилеров. 

По словам хакера, он связывался с представителями «Мегафон» через Twitter и почту, но ответа так и не получил. w0rm не планирует выкладывать полученные сведения в открытый доступ: «Есть желание сдать [полученную информацию] в "Мегафон" и предложить им начать участвовать в BugBounty-программах, как, например, делает Mail.Ru. Но поскольку ответа от них не поступает, приходится афишировать», пишет siliconrus.com.


Хакер не получил доступа к пользовательским данным клиентов «Мегафон», однако такая возможность у него была, отметил он: «Решил вовремя остановиться». В полученных файлах взломщику удалось обнаружить доступы, необходимые для подключения к пользовательским данным.

Представители «Мегафон» прокомментировали сообщения о взломе: «Мы регулярно фиксируем попытки получения несанкционированного доступа к инфраструктуре компании. Фактов удачного проникновения не зафиксировано. В настоящее время все внутренние системы защищены от подобных атак, и угрозы сохранности внутренних данных нет. Сейчас мы проводим дополнительную проверку по фактам сообщений в соцсетях».


Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru