


ЛК выявила мошенническую рассылку от имени известного банка

ЛК выявила мошенническую рассылку от имени известного банка

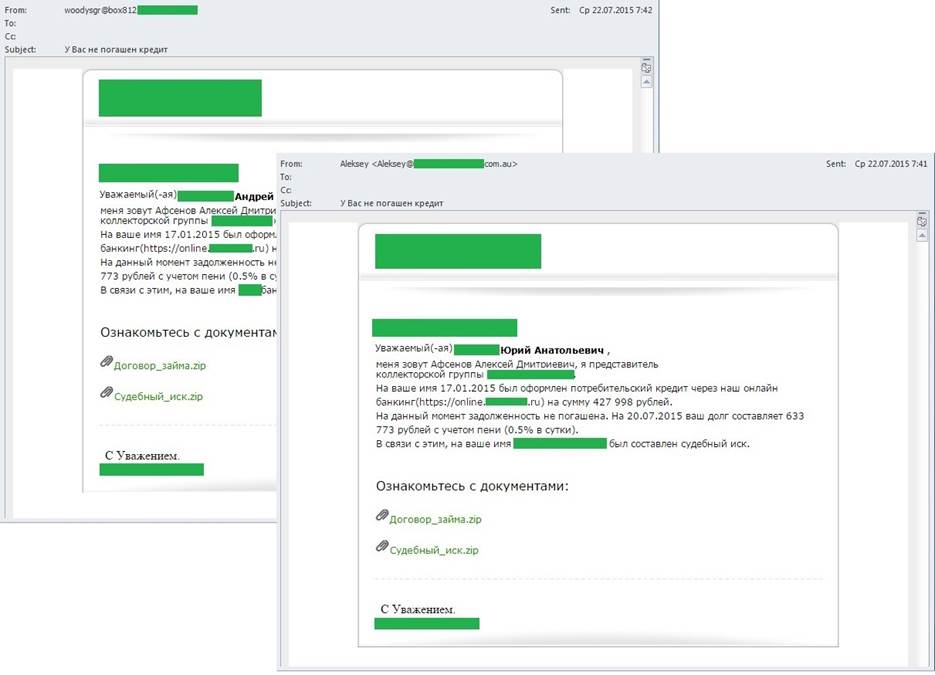
«Лаборатория Касперского» обнаружила в Сети массовую вредоносную рассылку писем, которые были оформлены как уведомления от крупного российского банка. Сообщения отправлялись от имени сотрудника финансовой организации, который извещал получателя о том, что ранее на его имя через сервис онлайн-банкинга был оформлен кредит на крупную сумму денег и в настоящее время по этому кредиту образовалась большая просроченная задолженность. Далее «представитель банка» запугивал пользователя тем, что в отношении него уже составлен судебный иск, и предлагал ознакомиться со всеми подробностями в приложенных к письму документах.

Рассылаемые в таких письмах файлы представляли собой zip-архивы. Никаких деталей о кредите или судебном иске документы, конечно же, не содержали. Но открыв их, доверчивый пользователь загружал на свой компьютер вредоносную программу, основной целью которой является шифрование личных файлов пользователя и последующее вымогательство денег за возращение доступа к ценным данными.


Вид письма из вредоносной рассылки, организованной злоумышленниками от имени известного российского банка


«Социальная инженерия является одним из излюбленных приемов кибермошенников. Прикрываясь известными именами и вызывая в пользователях чувство боязни или любопытства, они достигают желаемого результата – вынуждают человека самостоятельно запускать вредоносную программу. Распознать подобные уловки злоумышленников бывает непросто, именно поэтому не стоит пренебрегать качественной защитой от актуальных киберугроз. Ведь при наличии у пользователя защитного решения перейти по сомнительным ссылкам, открыть подозрительное вложение и установить на устройство зловред не получится – антивирус заблокирует любую вредоносную активность», – поясняет Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Стоит отметить, что число атак с использованием программ-шифровальщиков в последнее время активно растет. Так, во втором квартале 2015 года решения «Лаборатории Касперского» заблокировали около 65 тысяч попыток проникновения шифровальщиков в компьютеры пользователей – это число более чем в два раза выше по сравнению с предыдущим кварталом, когда количество попыток подобных атак едва превысило 27 тысяч.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru