


ЛК выявила мошенническую рассылку от имени известного банка

ЛК выявила мошенническую рассылку от имени известного банка

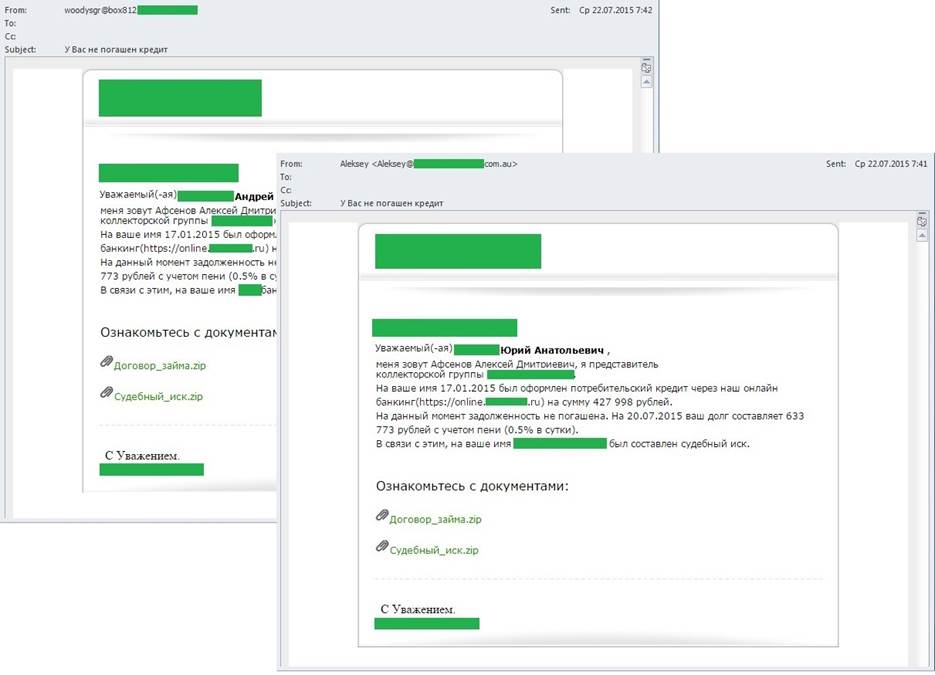
«Лаборатория Касперского» обнаружила в Сети массовую вредоносную рассылку писем, которые были оформлены как уведомления от крупного российского банка. Сообщения отправлялись от имени сотрудника финансовой организации, который извещал получателя о том, что ранее на его имя через сервис онлайн-банкинга был оформлен кредит на крупную сумму денег и в настоящее время по этому кредиту образовалась большая просроченная задолженность. Далее «представитель банка» запугивал пользователя тем, что в отношении него уже составлен судебный иск, и предлагал ознакомиться со всеми подробностями в приложенных к письму документах.

Рассылаемые в таких письмах файлы представляли собой zip-архивы. Никаких деталей о кредите или судебном иске документы, конечно же, не содержали. Но открыв их, доверчивый пользователь загружал на свой компьютер вредоносную программу, основной целью которой является шифрование личных файлов пользователя и последующее вымогательство денег за возращение доступа к ценным данными.


Вид письма из вредоносной рассылки, организованной злоумышленниками от имени известного российского банка


«Социальная инженерия является одним из излюбленных приемов кибермошенников. Прикрываясь известными именами и вызывая в пользователях чувство боязни или любопытства, они достигают желаемого результата – вынуждают человека самостоятельно запускать вредоносную программу. Распознать подобные уловки злоумышленников бывает непросто, именно поэтому не стоит пренебрегать качественной защитой от актуальных киберугроз. Ведь при наличии у пользователя защитного решения перейти по сомнительным ссылкам, открыть подозрительное вложение и установить на устройство зловред не получится – антивирус заблокирует любую вредоносную активность», – поясняет Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Стоит отметить, что число атак с использованием программ-шифровальщиков в последнее время активно растет. Так, во втором квартале 2015 года решения «Лаборатории Касперского» заблокировали около 65 тысяч попыток проникновения шифровальщиков в компьютеры пользователей – это число более чем в два раза выше по сравнению с предыдущим кварталом, когда количество попыток подобных атак едва превысило 27 тысяч.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru