


Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

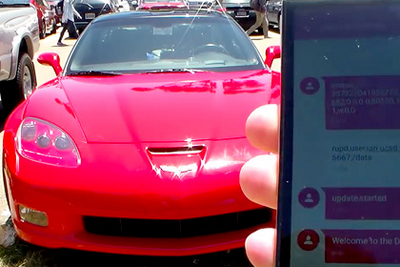
Исследователи Калифорнийского Университета в Сан- Диего обнаружили опасную уязвимость в телеметрических устройствах, встроенных в бортовую систему управления автомобилей марки Chevrolet Corvette. С помощью SMS сообщений злоумышленник сможет управлять автомобилем.

Эксплуатация уязвимости была продемонстрирована вчера на конференции по информационной безопасности Usenix, где специалисты показали способ управления автомобилем Chevrolet Corvette. Отправляя SMS на встроенный ключ-заглушку от Metromile исследователи включали и отключали дворники, установленные на лобовом стекле, тормозить и, наоборот, полностью отключать систему торможения, во время движения автомобиля на низкой скорости.

Телеметрические ключи-заглушки обычно устанавливают страховщики и компании, занимающиеся грузовыми автоперевозками, чтобы иметь возможность измерить эффективность расходования горючего и пройденное расстояние.

Отметим, что хакеры уже преуспели в поиске уязвимостей в программном обеспечении систем управления автомобилей Jeep и Tesla. Она была обнаружена в панели управления мультимедийной системы. Атака на встроенный бортовой компьютер может привести к разрушительным последствиям, так как это позволяет получить «прямой доступ к электронным мозгам» автомобиля. 

Пока специалисты провели  атаку только на Corvette, но они предупреждают, что основная проблема встроенных бортовых компьютеров в том, что, получив доступ к нему, злоумышленник сможет управлять автомобилем со встроенным ключом – заглушкой, установленного в диагностический порт бортового компьютера.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru