


Боевой вирус маскируется под программу для шифрования данных

Боевой вирус маскируется под программу для шифрования данных

Специалисты международной антивирусной компании ESET выполнили технический анализ шпионского ПО Win32/Potao. Один из наиболее интересных векторов распространения вредоносной программы – компрометация приложения для шифрования данных TrueCrypt.

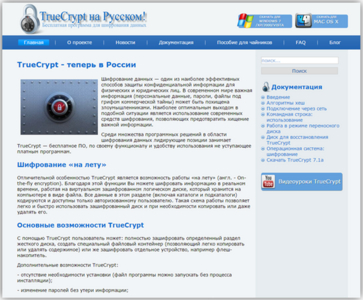
В процессе изучения Win32/Potao специалисты ESET обнаружили заражения компьютеров, выполненные другим вредоносным ПО. Было установлено, что Potao загружался в систему с помощью исполняемого файла TrueCrypt.exe. В качестве загрузчика (downloader) выступала скомпрометированная версия ПО для шифрования данных TrueCrypt.

Дальнейшее расследование показало, что данная модификация TrueCrypt распространялась через сайт truecryptrussia.ru. Более этого, эксперты ESET установили факт использования злоумышленниками этого доменного имени в качестве одного из адресов управляющего сервера. Это может указывать на то, что сайт изначально был создан для реализации вредоносных операций.

Первые вредоносные модификации программы TrueCrypt, содержащие бэкдор, датированы апрелем 2012 г. Они доставлялись на выборочной основе только некоторым пользователям, что указывает на таргетированность атак. 

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru