


Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

омпания RSA Research провела тщательное расследование активности необычной VPN-сети, имеющей китайское происхождение. Ее назвали Terracotta. Как выяснилось, сеть использовали в качестве платформы для проведения таргетированных атак различные хакерские группы, включая хорошо известную группу Shell_Crew / Deep Panda.

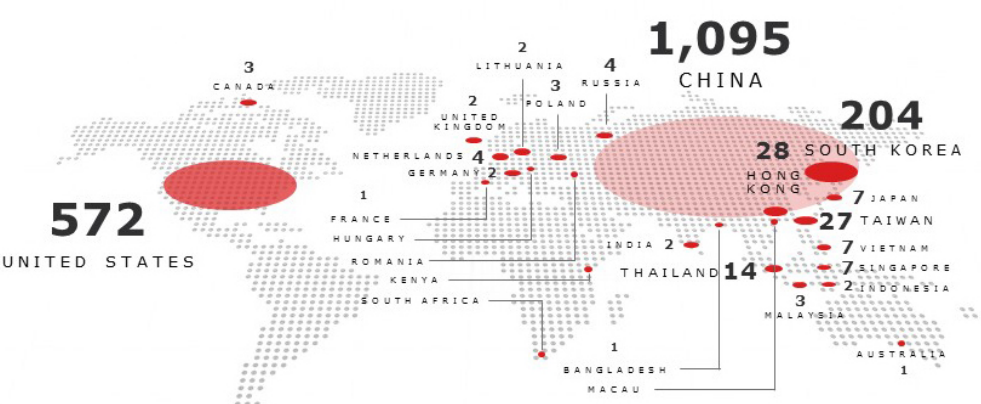
Terracotta состоит из 1500+ VPN-узлов по всему миру, которые собраны в сеть с помощью взломов недостаточно защищенных Windows-серверов обычных организаций без их ведома и разрешения. Новые жертвы добавлялись постоянно, так что сеть росла и обновлялась, пишет xakep.ru.


Многие крупные организации, потенциальные жертвы таргетированных атак, в целях защиты часто ограничивают или блокируют соединения с известными IP-адресами коммерческих VPN-сетей. В данном случае хакеры эффективно обходили эту защиту, потому что Terracotta по своей сути кардинально отличалась от коммерческих VPN-сетей.

Для потенциальной жертвы трафик с узла Terracotta казался таким же законным, как трафик от законной местной организации, хотя на самом деле у той организации уже был инфицированный сервер.

Что самое интересное, нет никаких свидетельств, что операторы сети Terracotta сами участвовали в таргетированных атаках или связаны с их участниками. Это был с виду нормальный коммерческий сервис, который рекламировался в Китае под разными брендами. Он даже предлагал услуги обхода Великого китайского файрвола и анонимизации пользователей. В Китае действует несколько таких же дешевых сервисов (у Terracotta тариф был три доллара в месяц). Полулегальный скрытный статус VPN-узлов Terracotta служил отличным прикрытием, потому что именно это требовалось участникам таргетированных атак.

Нужно признать, что и маркетинг Terracotta хорошо работал: у них были реальные клиенты, которые генерировали реальный трафик по пробитию файрвола. Этот трафик служил маскировкой для активности хакеров.

В отчете компания RSA Research опубликовала информацию, какую удалось собрать о Terracotta к настоящему моменту, включая анализ сети, анализ вредоносного кода, некоторые следы активности хакерских групп, которые участвовали в таргетированных атаках, и др.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru