


Реклама на Yahoo снова заражена

Реклама на Yahoo снова заражена

Специалисты по безопасности из компании Malwarebytes обнаружили, что рекламная сеть Yahoo вновь подверглась заражению и атаке. Хакерам удалось оставаться незамеченными в течение недели и это достаточно долгий срок, учитывая 6,9 млрд посетителей, привлекаемых Yahoo ежемесячно.

Атака продолжалась с 28 июля по 3 августа. Так как главную страницу Yahoo ежемесячно посещает без малого семь миллиардов человек, за неделю могли пострадать миллионы пользователей.
Эксперт Malwarebytes Джером Сегура (Jerome Segura) рассказал, что жертвы атаки подверглись заражению вымогательским софтом через Angler Exploit Kit. Сегура также отметил, что возможно заражение банковскими троянами и другой малварью.

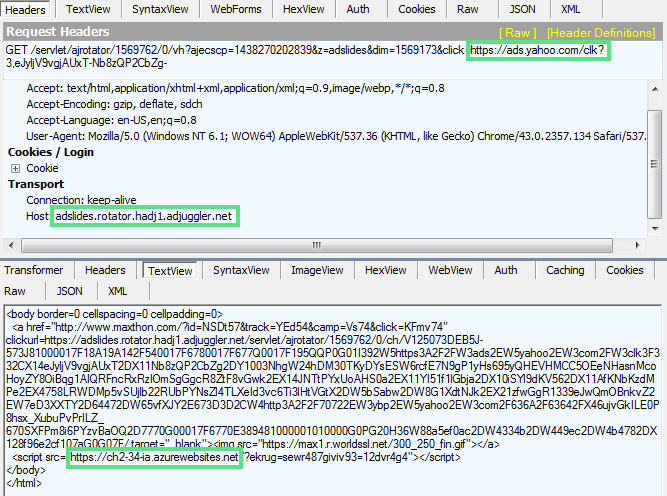
Для проникновения в рекламную сеть Yahoo хакеры использовали уязвимость в Adobe Flash, внедряя вредоносный код в рекламные баннеры. Атакующие использовали сайты Microsoft Azure для перенаправления жертв на Angler Exploit Kit.


Компания Yahoo, которую специалисты Malwarebytes проинформировали об атаке сразу, после ее обнаружения, приняла меры быстро. На момент написания данного текста, реклама уже безопасна, и угрозы подхватить трояна, просто зайдя на yahoo.com, нет.

«Yahoo серьезно следит за тем, чтобы опыт наших рекламодателей и пользователей  был безопасным и надежным. Как только мы узнали о проблеме, наша команда сразу же приняла меры и продолжит дальнейшее расследование инцидента», — сообщили официальные представители компании.

Это не первый случай, когда рекламная сеть Yahoo оказывается заражена. Зимой 2014 года хакеры, используя iframe, заставили компьютеры миллионов пользователей майнить биткоины. Тогда атака оставалась незамеченной в течение четырех дней.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru