


Реклама на Yahoo снова заражена

Реклама на Yahoo снова заражена

Специалисты по безопасности из компании Malwarebytes обнаружили, что рекламная сеть Yahoo вновь подверглась заражению и атаке. Хакерам удалось оставаться незамеченными в течение недели и это достаточно долгий срок, учитывая 6,9 млрд посетителей, привлекаемых Yahoo ежемесячно.

Атака продолжалась с 28 июля по 3 августа. Так как главную страницу Yahoo ежемесячно посещает без малого семь миллиардов человек, за неделю могли пострадать миллионы пользователей.
Эксперт Malwarebytes Джером Сегура (Jerome Segura) рассказал, что жертвы атаки подверглись заражению вымогательским софтом через Angler Exploit Kit. Сегура также отметил, что возможно заражение банковскими троянами и другой малварью.

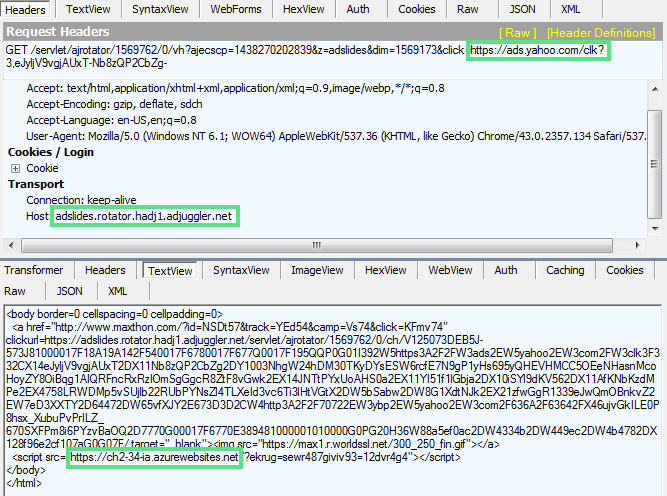
Для проникновения в рекламную сеть Yahoo хакеры использовали уязвимость в Adobe Flash, внедряя вредоносный код в рекламные баннеры. Атакующие использовали сайты Microsoft Azure для перенаправления жертв на Angler Exploit Kit.


Компания Yahoo, которую специалисты Malwarebytes проинформировали об атаке сразу, после ее обнаружения, приняла меры быстро. На момент написания данного текста, реклама уже безопасна, и угрозы подхватить трояна, просто зайдя на yahoo.com, нет.

«Yahoo серьезно следит за тем, чтобы опыт наших рекламодателей и пользователей  был безопасным и надежным. Как только мы узнали о проблеме, наша команда сразу же приняла меры и продолжит дальнейшее расследование инцидента», — сообщили официальные представители компании.

Это не первый случай, когда рекламная сеть Yahoo оказывается заражена. Зимой 2014 года хакеры, используя iframe, заставили компьютеры миллионов пользователей майнить биткоины. Тогда атака оставалась незамеченной в течение четырех дней.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru