


Реклама на Yahoo снова заражена

Реклама на Yahoo снова заражена

Специалисты по безопасности из компании Malwarebytes обнаружили, что рекламная сеть Yahoo вновь подверглась заражению и атаке. Хакерам удалось оставаться незамеченными в течение недели и это достаточно долгий срок, учитывая 6,9 млрд посетителей, привлекаемых Yahoo ежемесячно.

Атака продолжалась с 28 июля по 3 августа. Так как главную страницу Yahoo ежемесячно посещает без малого семь миллиардов человек, за неделю могли пострадать миллионы пользователей.
Эксперт Malwarebytes Джером Сегура (Jerome Segura) рассказал, что жертвы атаки подверглись заражению вымогательским софтом через Angler Exploit Kit. Сегура также отметил, что возможно заражение банковскими троянами и другой малварью.

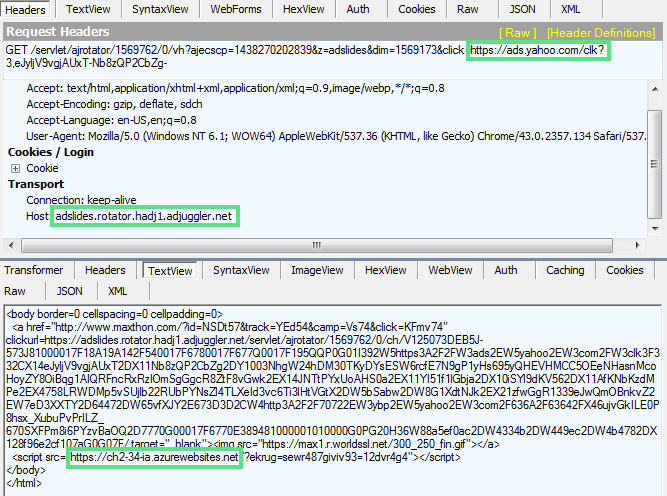
Для проникновения в рекламную сеть Yahoo хакеры использовали уязвимость в Adobe Flash, внедряя вредоносный код в рекламные баннеры. Атакующие использовали сайты Microsoft Azure для перенаправления жертв на Angler Exploit Kit.


Компания Yahoo, которую специалисты Malwarebytes проинформировали об атаке сразу, после ее обнаружения, приняла меры быстро. На момент написания данного текста, реклама уже безопасна, и угрозы подхватить трояна, просто зайдя на yahoo.com, нет.

«Yahoo серьезно следит за тем, чтобы опыт наших рекламодателей и пользователей  был безопасным и надежным. Как только мы узнали о проблеме, наша команда сразу же приняла меры и продолжит дальнейшее расследование инцидента», — сообщили официальные представители компании.

Это не первый случай, когда рекламная сеть Yahoo оказывается заражена. Зимой 2014 года хакеры, используя iframe, заставили компьютеры миллионов пользователей майнить биткоины. Тогда атака оставалась незамеченной в течение четырех дней.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru