


Реклама на Yahoo снова заражена

Реклама на Yahoo снова заражена

Специалисты по безопасности из компании Malwarebytes обнаружили, что рекламная сеть Yahoo вновь подверглась заражению и атаке. Хакерам удалось оставаться незамеченными в течение недели и это достаточно долгий срок, учитывая 6,9 млрд посетителей, привлекаемых Yahoo ежемесячно.

Атака продолжалась с 28 июля по 3 августа. Так как главную страницу Yahoo ежемесячно посещает без малого семь миллиардов человек, за неделю могли пострадать миллионы пользователей.
Эксперт Malwarebytes Джером Сегура (Jerome Segura) рассказал, что жертвы атаки подверглись заражению вымогательским софтом через Angler Exploit Kit. Сегура также отметил, что возможно заражение банковскими троянами и другой малварью.

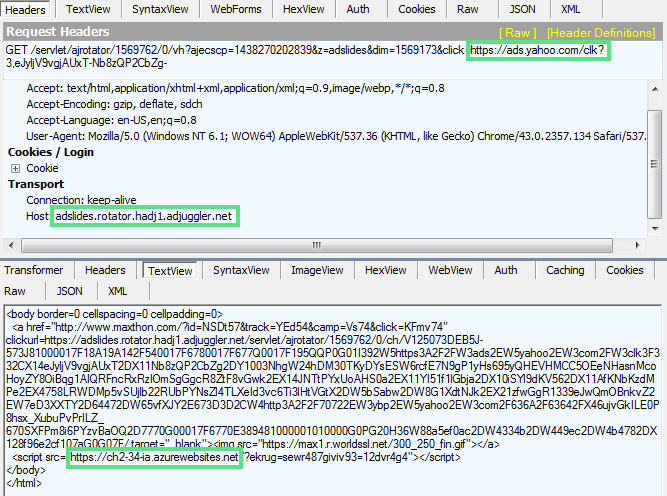
Для проникновения в рекламную сеть Yahoo хакеры использовали уязвимость в Adobe Flash, внедряя вредоносный код в рекламные баннеры. Атакующие использовали сайты Microsoft Azure для перенаправления жертв на Angler Exploit Kit.


Компания Yahoo, которую специалисты Malwarebytes проинформировали об атаке сразу, после ее обнаружения, приняла меры быстро. На момент написания данного текста, реклама уже безопасна, и угрозы подхватить трояна, просто зайдя на yahoo.com, нет.

«Yahoo серьезно следит за тем, чтобы опыт наших рекламодателей и пользователей  был безопасным и надежным. Как только мы узнали о проблеме, наша команда сразу же приняла меры и продолжит дальнейшее расследование инцидента», — сообщили официальные представители компании.

Это не первый случай, когда рекламная сеть Yahoo оказывается заражена. Зимой 2014 года хакеры, используя iframe, заставили компьютеры миллионов пользователей майнить биткоины. Тогда атака оставалась незамеченной в течение четырех дней.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru