


США решили ответить Китаю за «взлом века», но не знают как

США решили ответить Китаю за «взлом века», но не знают как

Недавний взлом Управления кадровой службы США (Office of Personnel Management) не даёт покоя американцам. Они уверены, что за атакой стоит Китай, хотя публично такое чиновникам говорить нельзя. Теперь стало известно, что действия китайцев не останутся безнаказанными.

Газета NY Times опубликовала отчет, где со ссылкой на официальные источники утверждает: президент Обама уже отдал соответствующее распоряжение.

Правда, предстоит еще выбрать адекватный ответ. Вариантов тут много, пишет NY Times: от дипломатической ноты до хакерской атаки аналогичного масштаба с публикацией в онлайне секретных китайских документов. Другой варианта — вывод из строя или повреждение так называемого великого китайского файрвола, который фильтрует проходящий трафик, пишет xakep.ru.

Эту тему обсуждали на нескольких засекреченных собраниях, но так и не пришли к единому мнению. В собраниях участвовали в том числе директор АНБ и командующий Кибернетического командования США, подразделения вооруженных сил, которое находится в подчинении стратегического командования США.

Напомним, что из Управления кадровой службы похитили личную информацию на более чем 20 млн человек: практически на всех госслужащих, включая сотрудников спецслужб и посторонних людей, по которым проводилась проверка личности.


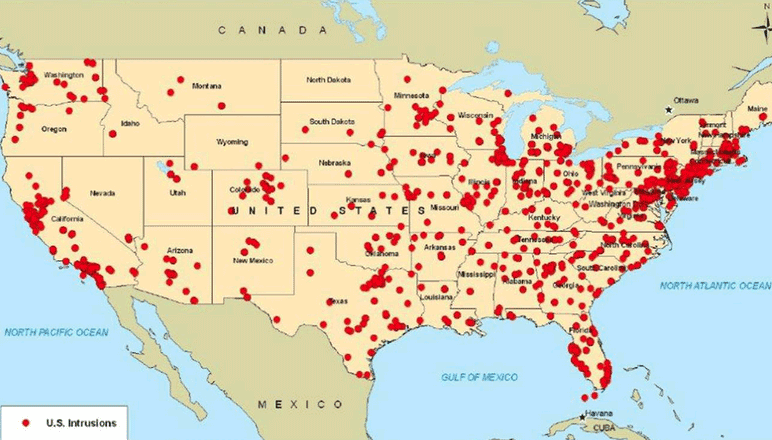
«Секретная» карта АНБ с изображением китайских атак на США

«Секретная» карта АНБ с изображением китайских атак на США


Если будет выбран слишком агрессивный ответ, то это может привести к эскалации конфликта с переходом в масштабную кибервойну. Целью США является не эскалация, а отпугивание противника. Непонятно, как это сделать наилучшим способом.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru