


США решили ответить Китаю за «взлом века», но не знают как

США решили ответить Китаю за «взлом века», но не знают как

Недавний взлом Управления кадровой службы США (Office of Personnel Management) не даёт покоя американцам. Они уверены, что за атакой стоит Китай, хотя публично такое чиновникам говорить нельзя. Теперь стало известно, что действия китайцев не останутся безнаказанными.

Газета NY Times опубликовала отчет, где со ссылкой на официальные источники утверждает: президент Обама уже отдал соответствующее распоряжение.

Правда, предстоит еще выбрать адекватный ответ. Вариантов тут много, пишет NY Times: от дипломатической ноты до хакерской атаки аналогичного масштаба с публикацией в онлайне секретных китайских документов. Другой варианта — вывод из строя или повреждение так называемого великого китайского файрвола, который фильтрует проходящий трафик, пишет xakep.ru.

Эту тему обсуждали на нескольких засекреченных собраниях, но так и не пришли к единому мнению. В собраниях участвовали в том числе директор АНБ и командующий Кибернетического командования США, подразделения вооруженных сил, которое находится в подчинении стратегического командования США.

Напомним, что из Управления кадровой службы похитили личную информацию на более чем 20 млн человек: практически на всех госслужащих, включая сотрудников спецслужб и посторонних людей, по которым проводилась проверка личности.


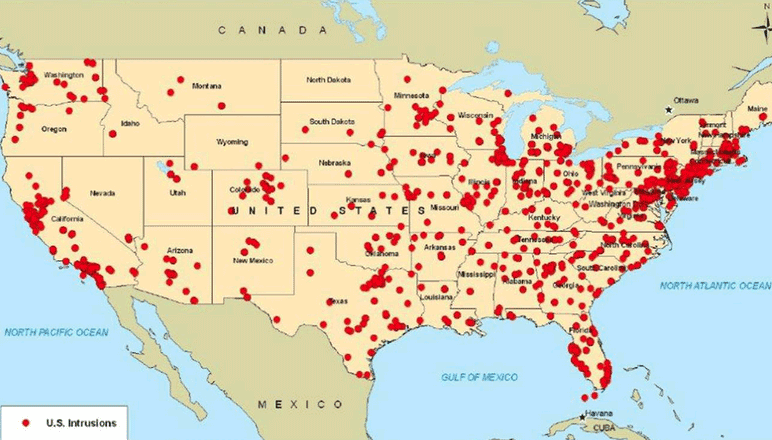
«Секретная» карта АНБ с изображением китайских атак на США

«Секретная» карта АНБ с изображением китайских атак на США


Если будет выбран слишком агрессивный ответ, то это может привести к эскалации конфликта с переходом в масштабную кибервойну. Целью США является не эскалация, а отпугивание противника. Непонятно, как это сделать наилучшим способом.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru