

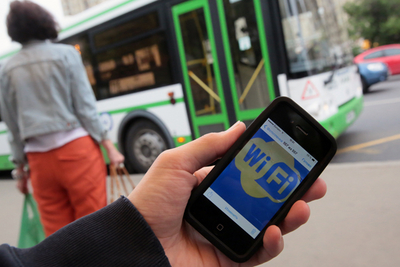

Wi-Fi-сети без идентификации пользователей будут оштрафованы

Wi-Fi-сети без идентификации пользователей будут оштрафованы

На Федеральном портале проектов нормативных правовых актов опубликован подготовленный Министерством связи и массовых коммуникаций Российской Федерации законопроект о внесении изменений в Федеральный закон «О связи»

и Кодекс РФ об административных правонарушениях (КоАП), которым предлагается установить ответственность для юридических лиц и индивидуальных предпринимателей за организацию публичных Wi-Fi-сетей, не обеспечивающих идентификацию пользователей и пользовательского оборудования. Согласно документу для индивидуальных предпринимателей штрафы должны составить от пяти тысяч рублей до пятидесяти тысяч рублей, для юридических лиц — от ста тысяч рублей до двухсот тысяч рублей. Повторное нарушение закона индивидуальными предпринимателями будет караться штрафом от десяти тысяч рублей до ста тысяч рублей или дисквалификацией на срок до трех лет, юридическими лицами — штрафом от двухсот тысяч рублей до трехсот тысяч рублей.

Законопроект, который Минкомсвязь России разрабатывает совместно с ФСБ России, МВД России и Минэкономразвития России, предполагает обязать юридических лиц и индивидуальных предпринимателей предоставлять безвозмездный доступ в интернет в общественных местах только при наличии договора с оператором связи об идентификации пользователей. За нарушение порядка идентификации предлагается установить административную ответственность, начиная с первого квартала 2016 года.

Решение о разработке нормативного правового акта было принято по итогам обсуждения на Правительственной комиссии по связи, которая состоялась 27 мая 2015 года под председательством вице-премьера РФ Аркадия Дворковича. Напомним, выступая на заседании, глава Минкомсвязи России Николай Никифоров отметил, что организаторы заметного количества публичных Wi-Fi-сетей по-прежнему не ввели обязательную идентификацию пользователей. Он также отметил необходимость закрепить в КоАП ответственность юридических лиц и частных предпринимателей за несоблюдение российского законодательства.

Напомним, изменения в Федеральный закон «О связи», касающиеся идентификации пользователей публичных сетей Wi-Fi, были приняты во исполнение закона №97-ФЗ от 5 мая 2014 года «О внесении изменений в Федеральный закон “Об информации, информационных технологиях и о защите информации” и отдельные законодательные акты Российской Федерации по вопросам упорядочения обмена информацией с использованием информационно-телекоммуникационных сетей». Законопроект был подготовлен группой депутатов Госдумы РФ во главе с председателем комитета Госдумы по безопасности и противодействию коррупции Ириной Яровой и внесен в январе 2014 года на рассмотрение в Госдуму в рамках пакета законопроектов, ужесточающих меры против терроризма. Он соответствует принятой международной практике.

Постановления Правительства РФ №758 от 31 июля 2014 года и №801 от 12 августа 2014 года расширили возможности идентификации абонентов сетей связи, включая публичные сети Wi-Fi. В результате принятия данных постановлений операторы получили возможность использовать для идентификации не только паспорт, номер мобильного телефона пользователя, но и идентифицировать его при помощи данных Единой системы идентификации и аутентификации (ЕСИА) или с использованием логина и пароля от Единого портала госуслуг. Так, с 13 июля 2015 года заработало подключение с использованием логина и пароля от Единого портала госуслуг к Wi-Fi-сети на Замоскворецкой и Сокольнической линиях московского метро.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru