


Эксперты ESET раскрыли операцию кибершпионажа

Эксперты ESET раскрыли операцию кибершпионажа

Компания ESET раскрыла вредоносную киберкампанию «Операция Liberpy». Злоумышленники специализировались на краже персональных данных пользователей путем установки в систему программ-кейлоггеров. Ботнет, обнаруженный специалистами ESET, включал более 2000 зараженных устройств.


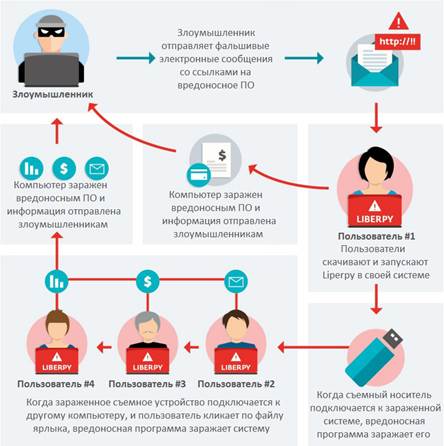
Для распространения вредоносных программ в рамках «Операции Liberpy» использовались фишинговые сообщения электронной почты, замаскированные под уведомления о почтовой доставке. Письма содержали ссылки на загрузку вредоносного ПО.


Эксперты ESET обнаружили несколько версий вредоносной программы, отслеживавших нажатия клавиш и перемещений указателя мыши. Полученные данные отправлялись на удаленный C&C-сервер злоумышленников, который использовался для хранения собранной информации.

Основной компонент вредоносной программы – кейлоггер (клавиатурный шпион). Он написан на языке Python и обнаруживается антивирусными продуктами ESET NOD32 как Python/Spy.Keylogger.G.

Вредоносное ПО поддерживает функцию заражения съемных устройств. Похожий механизм компрометации съемных носителей используют, в частности, программы Win32/Dorkbot, JS/Bondat и VBS/Agent.NDH. При этом директория с файлами вредоносной программы получает атрибут «скрытый», что препятствует ее обнаружению пользователем.

Установлено, что вредоносная кампания была ориентирована на пользователей из стран Латинской Америки. Подавляющее большинство заражений приходится на Венесуэлу, где обнаружено 1953 бота.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru