


Эксперты ESET раскрыли операцию кибершпионажа

Эксперты ESET раскрыли операцию кибершпионажа

Компания ESET раскрыла вредоносную киберкампанию «Операция Liberpy». Злоумышленники специализировались на краже персональных данных пользователей путем установки в систему программ-кейлоггеров. Ботнет, обнаруженный специалистами ESET, включал более 2000 зараженных устройств.


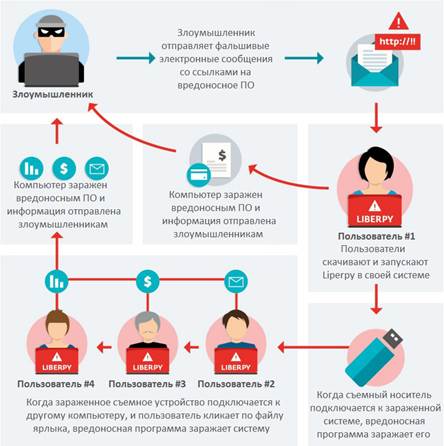
Для распространения вредоносных программ в рамках «Операции Liberpy» использовались фишинговые сообщения электронной почты, замаскированные под уведомления о почтовой доставке. Письма содержали ссылки на загрузку вредоносного ПО.


Эксперты ESET обнаружили несколько версий вредоносной программы, отслеживавших нажатия клавиш и перемещений указателя мыши. Полученные данные отправлялись на удаленный C&C-сервер злоумышленников, который использовался для хранения собранной информации.

Основной компонент вредоносной программы – кейлоггер (клавиатурный шпион). Он написан на языке Python и обнаруживается антивирусными продуктами ESET NOD32 как Python/Spy.Keylogger.G.

Вредоносное ПО поддерживает функцию заражения съемных устройств. Похожий механизм компрометации съемных носителей используют, в частности, программы Win32/Dorkbot, JS/Bondat и VBS/Agent.NDH. При этом директория с файлами вредоносной программы получает атрибут «скрытый», что препятствует ее обнаружению пользователем.

Установлено, что вредоносная кампания была ориентирована на пользователей из стран Латинской Америки. Подавляющее большинство заражений приходится на Венесуэлу, где обнаружено 1953 бота.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru