


Эксперты ESET раскрыли операцию кибершпионажа

Эксперты ESET раскрыли операцию кибершпионажа

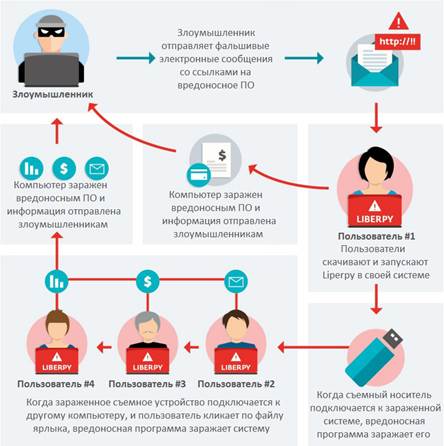
Компания ESET раскрыла вредоносную киберкампанию «Операция Liberpy». Злоумышленники специализировались на краже персональных данных пользователей путем установки в систему программ-кейлоггеров. Ботнет, обнаруженный специалистами ESET, включал более 2000 зараженных устройств.


Для распространения вредоносных программ в рамках «Операции Liberpy» использовались фишинговые сообщения электронной почты, замаскированные под уведомления о почтовой доставке. Письма содержали ссылки на загрузку вредоносного ПО.


Эксперты ESET обнаружили несколько версий вредоносной программы, отслеживавших нажатия клавиш и перемещений указателя мыши. Полученные данные отправлялись на удаленный C&C-сервер злоумышленников, который использовался для хранения собранной информации.

Основной компонент вредоносной программы – кейлоггер (клавиатурный шпион). Он написан на языке Python и обнаруживается антивирусными продуктами ESET NOD32 как Python/Spy.Keylogger.G.

Вредоносное ПО поддерживает функцию заражения съемных устройств. Похожий механизм компрометации съемных носителей используют, в частности, программы Win32/Dorkbot, JS/Bondat и VBS/Agent.NDH. При этом директория с файлами вредоносной программы получает атрибут «скрытый», что препятствует ее обнаружению пользователем.

Установлено, что вредоносная кампания была ориентирована на пользователей из стран Латинской Америки. Подавляющее большинство заражений приходится на Венесуэлу, где обнаружено 1953 бота.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru