

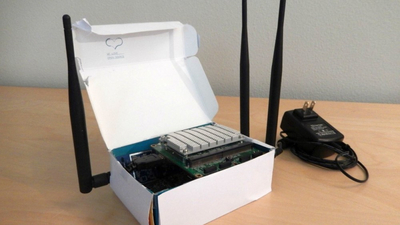

Разработка роутера с защитой от АНБ и ЦРУ прекращена при загадочных обстоятельствах

Разработка роутера с защитой от АНБ и ЦРУ внезапно прекращена

Разработчик Wi-Fi-роутера ProxyHam Бенджамин Кодил (Ben Caudill) с защитой от прослушки АНБ и ЦРУ объявил о закрытии проекта накануне выступления на конференции по безопасности Def Con, на которой он должен был раскрыть схему и исходные коды устройства.

Кодил — основатель и аналитик компании Rhino Security Labs, специализирующейся на поиске уязвимостей в сетевом оборудовании. В начале июля он сообщил, что планирует представить ProxyHam на конференции Def Con, которая состоится в августе 2015 г. в Лас-Вегасе.

Теперь же в твиттере Rhino Security Labs говорится, что вся работа над роутером прекращена, и его исходные коды никогда не будут опубликованы. Также сказано, что все экземпляры ProxyHam, подготовленные для конференции в Лас-Вегасе, будут уничтожены, а также что Кодил аннулировал свою заявку на участие в предстоящем мероприятии, пишет cnews.ru.

На вопрос, что случилось, Кодил ответил, что не может это обсуждать. Он добавил, что сомневается в возобновлении работы над проектом в обозримом будущем. Примечательно, что с сайта Rhino Security Labs также исчез баннер, рекламирующий ProxyHam.

Все произошедшее указывает на то, что Кодил целенаправленно уничтожил проект, потому что кому-то это понадобилось. По всей видимости, за этим стоит правительство США, предполагает CSO Online.

Издание отмечает, что проект был свернут слишком внезапно, спустя небольшое время после анонса. А также что Кодил был увлечен идеей создания роутера ProxyHam и вряд ли бы принял решение закрыть проект по личным причинам.

ProxyHam представляет собой Wi-Fi-роутер, изготовленный из микрокомпьютера Raspberry Pi. Он оснащен тремя антеннами. Одна — для приема сигнала Wi-Fi от любой существующей точки доступа, другие две — для передачи радиосигнала в радиусе четырех километров с использованием нелицензируемого частотного диапазона 900 МГц.

Пользователи, находящиеся в радиусе действия ProxyHam, могли бы подключаться к интернету через ProxyHam, используя донгл с поддержкой частотного диапазона 900 МГц. При этом их IP-адреса были бы замаскированы. То есть их положение можно было бы установить лишь с точностью четырех километров.

ProxyHam можно было бы поставить в любом месте, где есть общественная точка доступа Wi-Fi, например, на вокзале или в библиотеке. «Спецслужбы выломали бы не дверь вашей квартиры, а дверь библиотеки, находящейся в четырех километрах от вас», — привел пример Кодил изданию Wired, анонсируя роутер.

Само по себе устройство ProxyHam не гарантирует максимальную анонимизацию интернет-пользователей, подчеркивает CSO Online. Однако вместе с такими дополнительными инструментами как Tor и VPN представляет собой эффективный инструмент для полного сокрытия своего присутствия в сети.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru