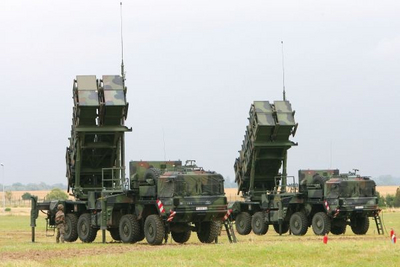
Хакеры взломали систему противовоздушной обороны Patriot, установленную в Турции на границе с Сирией, сообщил немецкий журнал Behoerden Spiegel. В результате взлома системы, состоящие из шести ракетных установок и двух радаров, начали выполнять «необъяснимые» команды. Какие именно, издание не уточнило.
Представитель Министерства обороны Турции заявил газете Die Welt, что взлом ПВО — это невероятное событие, и что точную причину «необъяснимых» команд они пока не установили.
Производитель системы
Комплексы Patriot производятся в США. Первая такая система была выпущена около 30 лет назад. С 2013 г. системы противовоздушной обороны Patriot используются на территории Турции, которая является союзником НАТО. Взломанная система принадлежит вооруженным силам Германии, уточняет Behoerden Spiegel.
Уязвимые точки
Как пишет издание, Patriot обладает двумя уязвимыми точками. Первая — это блок Sensor-Shooter-Interoperability (SSI), отвечающий за обмен в режиме реального времени информацией между ракетной установкой и системой управления. Вторая точка — это блок управления наводкой, пишет cnews.ru.
По словам специалиста в сфере компьютерной безопасности и бывшего хакера Роберта Джонатана Шифрена (Robert Jonathan Schifreen) — его мнение приводит телеканал Russia Today, — взлом военной системы — это не то, на что способен хакер-любитель, и что он захочет делать.
«Такие системы не подключены к публичной сети. Они требуют специальных кодов для запуска ракет, и их знают лишь несколько людей. Причем они должны одновременно их ввести», — поделился эксперт.
Сомнения в произошедшем
«Я предполагаю, что взлома на самом деле не было. Однако я не утверждаю, что такие системы нельзя взломать. Существует возможность установить их месторасположение. Для дальнейших же действий требуется хорошая подготовка», — добавил он.
Однако взлом мог произойти, когда выполнялось обновление программного обеспечения системы, предположил эксперт по информационной безопасности Билли Риос (Billy Rios). «Каждая такая система оснащена несколькими слоями защиты, которые необходимо преодолеть хакеру.
Подключение к глобальной сети
Вообще, такие системы большую часть времени не подключены к глобальной сети. Необходимость в подключении может возникнуть тогда, когда нужно загрузить обновление или произвести некое другое обслуживание», — сказал он. Риос добавил, что командиры должны задать себе вопрос: «А не подключена ли их система ПВО к глобальной сети?»
В июне 2015 г. власти Германии сообщили, что планируют заменить ракетные комплексы Patriot системами нового поколения MEADS (Medium Extended Air Defense System), разрабатываемыми США, Италией и Германией. Затраты для перехода на новые системы оцениваются в 4 млрд евро.
Назначение Patriot
Зенитно-ракетный комплекс Patriot предназначен для защиты крупных административных и промышленных комплексов, военно-морских и военно-воздушных баз от всех существующих средств воздушного нападения. Комплекс способен одновременно обнаруживать и опознавать более 100 воздушных целей, радиус действия составляет до 20 км.