


Новое кибероружие использовалось в атаках против госучреждений Ирана

Новое кибероружие использовалось в атаках против госучреждений Ирана

Специалисты международной антивирусной компании ESET выполнили анализ новой вредоносной программы Dino, использовавшейся в направленных кибератаках против госучреждений Ирана. Dino разработан кибергруппой Animal Farm, на что указывают характерные для данных авторов участки исполняемого кода и используемые алгоритмы.

Группировка была впервые упомянута в докладе канадской организации Communications Security Establishment (CSE), посвященном Эдварду Сноудену. По мнению CSE, за деятельностью Animal Farm стоят спецслужбы Франции.

Ранее антивирусные компании обнаружили несколько вредоносных программ, созданных этой кибергруппой: сложный инструмент для разведывательных операций Casper, бэкдор Bunny, шпионское ПО Babar.

Dino представляет собой сложный бэкдор, написанный на языке С++ и использующий модульную архитектуру. Исполняемый файл, изученный аналитиками ESET, содержит множество информационных сообщений, позволяющих предположить, что программа разработана франкоговорящими специалистами.

Исследованный файл Dino использовался в 2013 году в направленных кибератаках против Ирана. Исходный вектор заражения неизвестен, однако аналитики ESET считают, что Dino был установлен другой вредоносной программой, поскольку содержит только процедуры по удалению себя из системы, в то время как аналогичная процедура установки отсутствует.

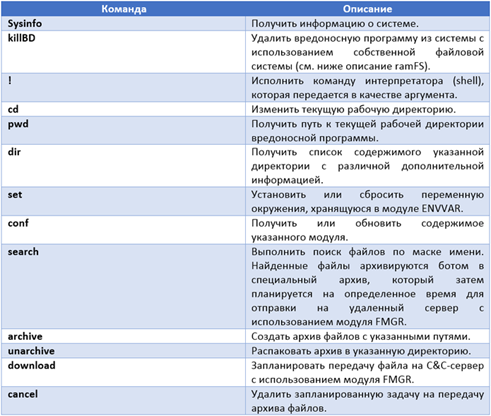
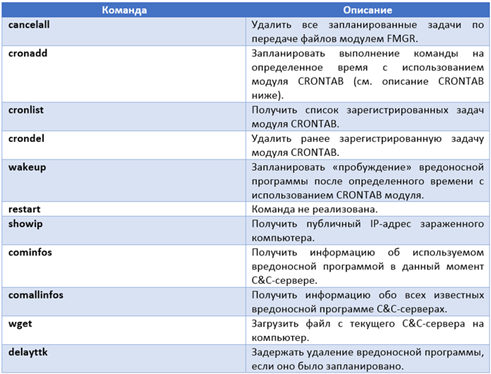
Dino может получать и выполнять в зараженной системе ряд команд злоумышленников. Особый интерес представляет команда «search», позволяющая осуществлять поиск файлов по задаваемым характеристикам. Аналитики ESET полагают, что основное назначение Dino – кража данных с последующей их отправкой на удаленный сервер (exfiltration).

Сложность вредоносного ПО Dino свидетельствует о высоком уровне технической подготовки его авторов. В частности, атакующие использовали специальные структуры данных и собственную файловую систему для хранения данных конфигурации и файлов.

Большинство пострадавших от кибератаки с применением Dino находится в Иране. В числе жертв Министерство иностранных дел Ирана, Иранский университет науки и технологий, Организация по атомной энергии Ирана и другие государственные учреждения.

Детальный технический анализ бэкдора Dino представлен в официальном блоге ESET на Хабрахабр.

Команды, исполняемые Dino в зараженной системе:

Подпишитесь на новости

Orion soft предложил посчитать пользу от ИИ через платформу StarScale AI

Orion soft анонсировал StarScale AI — платформу, которая должна показать, сколько компания тратит на искусственный интеллект и что получает взамен. Потому что внедрение нейросети звучит эффектно ровно до вопроса финансового директора: а окупается это всё когда?

Как объясняет разработчик, решение объединяет сведения об ИИ-инструментах, моделях и сценариях использования. Расходы и эффект можно рассматривать по компании, подразделениям, командам и отдельным пользователям.

Платформа собирает данные о запросах, потреблении токенов и инфраструктурных затратах, связывает их с конкретными сотрудниками и проектами. Задача — выяснить, какие инструменты действительно востребованы, а какие просто красиво числятся в отчёте о цифровизации.

Помимо расходов, заявлена оценка результата: например, сэкономленного рабочего времени и его денежного эквивалента. На этой основе бизнесу предлагают решать, какие ИИ-проекты развивать, какие оптимизировать, а какие пора закрывать.

По сценарной оценке Orion soft, крупный российский бизнес в 2026 году может потребить 912,5 трлн токенов примерно на 237 млрд рублей. Это расчёт возможного потребления, а не уже выставленный рынку счёт.

Главная задача продукта — ответить на вопрос: нейросеть помогает зарабатывать и экономить или просто уверенно превращает бюджет в токены? Для корпоративного ИИ это разговор куда полезнее очередного соревнования по числу запущенных ассистентов.

RSS: Новости на портале Anti-Malware.ru