

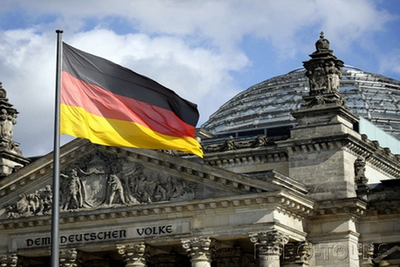

Целью майской атаки хакеров был компьютер Меркель

Целью майской атаки хакеров был компьютер Меркель

Новые данные о майской хакерской атаке на компьютеры бундестага опубликованы в Германии. Напомним, еще в прошлом месяце парламентарии вынуждены были признать, что в течение нескольких недель неизвестные взломщики получали данные из их закрытой системы.

По самой новой информации СМИ, первым хакеры атаковали компьютер Ангелы Меркель , который находился в бюро канцлера в бундестаге. Злоумышленники вошли в систему через "троянский вирус", передает РИА Новости.

Никто из окружения Меркель пока не захотел признаться журналистам, удалось ли хакерам скачать что-либо с компьютера канцлера. Но известно, что этой машиной киберпреступники пользовались и для того, чтобы распространить "шпиона" на другие ПК сети. Для этого им достаточно было разослать депутатам письмо от имени канцлера с приглашением на телефонную конференцию. Ссылка, которая находилась в письме, запускала "вирус".

Вредоносная программа была позднее обнаружена в компьютерах депутата от партии "Левых" Инге Хогер и ее коллеги из Социал-демократической партии Германии Мартина Буркерта. Из нюрнбергского бюро Буркерта, кстати, неизвестные распространяли письма. Пострадал вице-президент бундестага Йоханнес Зингхаммер.

Между тем, на днях германская генпрокуратура завершила длившееся год расследование о прослушке телефона Меркель, заявив, что не нашла никаких весомых доказательств. Впрочем,  материалы о шпионаже за канцлером, которые были рассекречены Эдвардом Сноуденом и оказались подлинными, к делу не приобщили.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru