

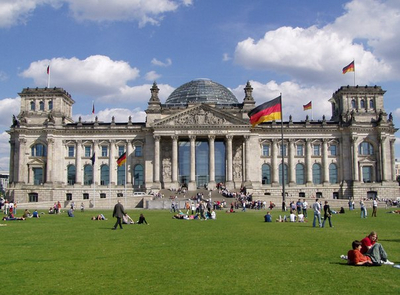

В кибер-атаке на бундестаг подозреваются хакеры из России

В кибер-атаке на бундестаг подозреваются хакеры из России

За совершенной в начале мая кибератакой на внутреннюю сеть бундестага стоят российские хакеры. С таким утверждением выступило интернет-издание Spiegel online. "Немецкие правоохранительные органы располагают четкими данными, которые указывают на действия российских кибершпионов", - пишет издание.

В материале подчеркивается, что в настоящее время экспертам удалось идентифицировать использовавшуюся при атаке программу и частично расшифровать ее исходные коды. "Структура так называемого "трояна" сходна со структурой программы, при помощи которой уже было совершено кибернападение на немецкие сети в 2014 году", - отметил Spiegel.

По информации издания, к расследованию инцидента подключилась генпрокуратура ФРГ, передает tass.ru. 

Как стало известно в середине мая, неизвестные хакеры попытались проникнуть во внутреннюю сеть бундестага и похитить данные с серверов и жестких дисков. Представитель парламента в минувший четверг отметила, что после выявления атаки "был зафиксирован отток данных с компьютеров". Депутатов оповестили об этом, и были приняты меры, в частности, службам безопасности пришлось на время отключать от сети сервера.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru