


11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

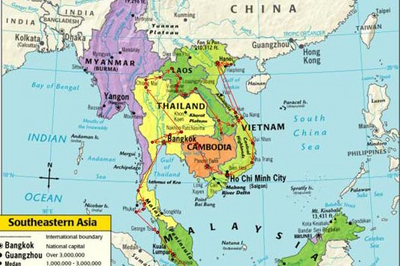
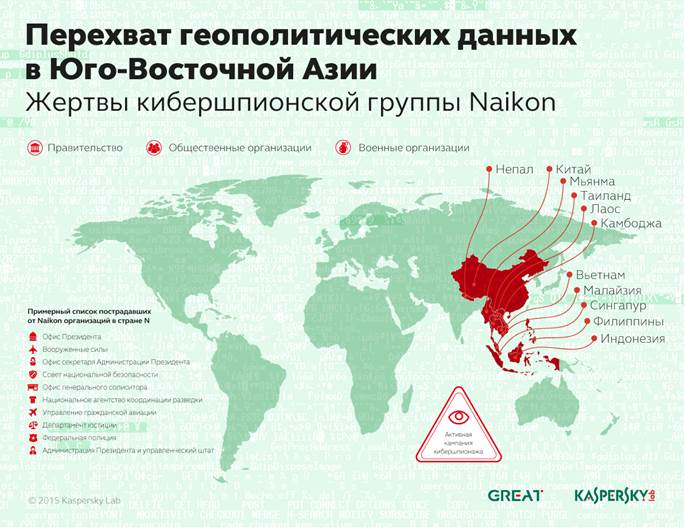
В ходе изучения одной из самых активных кампаний кибершпионажа в Юго-Восточной Азии Naikon «Лаборатория Касперского» выяснила, что от действий злоумышленников уже на протяжении пяти лет страдают государственные, военные и общественные организации в одиннадцати странах региона, в частности на Филиппинах, в Малайзии, Камбодже, Индонезии, Вьетнаме, Мьянме, Сингапуре, Непале, Таиланде, Лаосе и Китае. 

Злоумышленники, владеющие, по всей видимости, китайским языком, выстраивают всю необходимую для кибератак инфраструктуру непосредственно на территории страны – это позволяет им в режиме реального времени подключаться к сетям своих жертв и извлекать интересующую их информацию. «Лаборатория Касперского» выяснила, что в ходе как минимум одной операции Naikon для каждой страны был выделен оператор, хорошо понимающий культурные особенности вверенной ему территории (например, привычку пользователей задействовать личную почту в рабочих целях). 


В арсенале создателей шпионского ПО Naikon – 48 команд для различных удаленных операций, в том числе на проверку данных, находящихся в атакуемой корпоративной сети, выгрузку и загрузку файлов, установку дополнительных модулей. В системы жертв вредоносные программы попадают при помощи целевого фишинга – писем, содержащих вложения, которые потенциально могут заинтересовать получателей. На деле эти вложения содержат исполняемый файл, который загружает шпионское ПО на компьютер. 

В 2014 году «Лаборатория Касперского» отметила значительный скачок в активности группировки. Сразу после трагедии с пропавшим самолетом Malaysia Airlines, выполнявшем рейс MH 370, злоумышленники предприняли массовую рассылку по организациям, потенциально владеющим информацией о трагедии.  

«Киберпреступники, стоящие за Naikon, сумели создать очень гибкую инфраструктуру, которая может быть легко развернута в любой интересующей их стране и позволяет перенаправлять информацию из систем жертв на сервер злоумышленников. Кроме того, получение нужных данных значительно упрощается благодаря наличию выделенных операторов, которые «занимаются» определенным кругом пользователей», – рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru