


11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

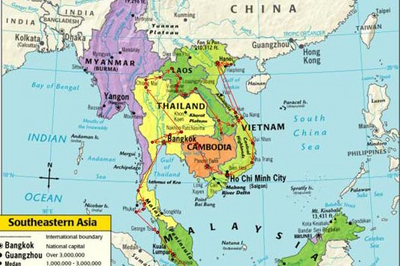
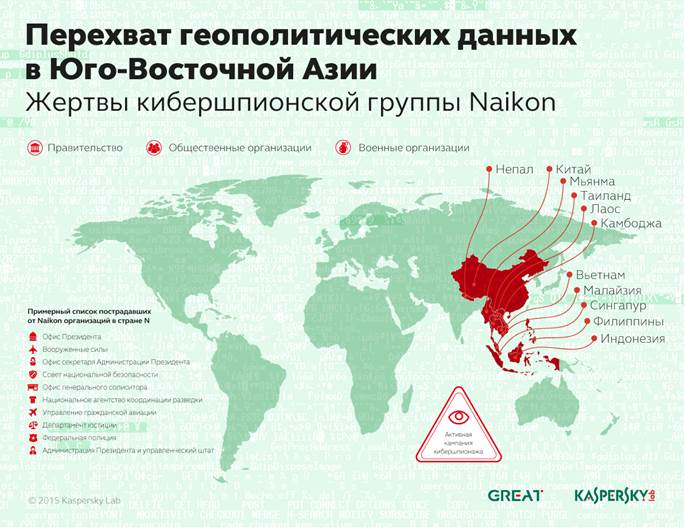
В ходе изучения одной из самых активных кампаний кибершпионажа в Юго-Восточной Азии Naikon «Лаборатория Касперского» выяснила, что от действий злоумышленников уже на протяжении пяти лет страдают государственные, военные и общественные организации в одиннадцати странах региона, в частности на Филиппинах, в Малайзии, Камбодже, Индонезии, Вьетнаме, Мьянме, Сингапуре, Непале, Таиланде, Лаосе и Китае. 

Злоумышленники, владеющие, по всей видимости, китайским языком, выстраивают всю необходимую для кибератак инфраструктуру непосредственно на территории страны – это позволяет им в режиме реального времени подключаться к сетям своих жертв и извлекать интересующую их информацию. «Лаборатория Касперского» выяснила, что в ходе как минимум одной операции Naikon для каждой страны был выделен оператор, хорошо понимающий культурные особенности вверенной ему территории (например, привычку пользователей задействовать личную почту в рабочих целях). 


В арсенале создателей шпионского ПО Naikon – 48 команд для различных удаленных операций, в том числе на проверку данных, находящихся в атакуемой корпоративной сети, выгрузку и загрузку файлов, установку дополнительных модулей. В системы жертв вредоносные программы попадают при помощи целевого фишинга – писем, содержащих вложения, которые потенциально могут заинтересовать получателей. На деле эти вложения содержат исполняемый файл, который загружает шпионское ПО на компьютер. 

В 2014 году «Лаборатория Касперского» отметила значительный скачок в активности группировки. Сразу после трагедии с пропавшим самолетом Malaysia Airlines, выполнявшем рейс MH 370, злоумышленники предприняли массовую рассылку по организациям, потенциально владеющим информацией о трагедии.  

«Киберпреступники, стоящие за Naikon, сумели создать очень гибкую инфраструктуру, которая может быть легко развернута в любой интересующей их стране и позволяет перенаправлять информацию из систем жертв на сервер злоумышленников. Кроме того, получение нужных данных значительно упрощается благодаря наличию выделенных операторов, которые «занимаются» определенным кругом пользователей», – рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru