Проанализировав киберугрозы, обнаруженные в первом квартале 2015 года, эксперты «Лаборатории Касперского» отметили резкое увеличение количества атак финансового характера. Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, по сравнению с предыдущим кварталом число пользователей, столкнувшихся с попытками кражи денег с банковских онлайн-счетов, за первые три месяца этого года увеличилось более чем в полтора раза, а точнее на 64%.
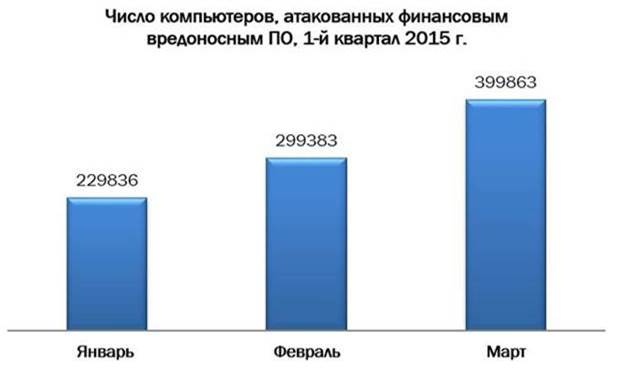
Всего же в период с января по март решения «Лаборатории Касперского» заблокировали более 5 миллионов попыток заражения компьютеров пользователей зловредами, предназначенными для опустошения счетов в системах онлайн-банкинга.
В последнее время злоумышленники наиболее активно стремятся всеми возможными способами внедрить функции перехвата конфиденциальной информации для доступа к банковским счетам и платежным системам в любое вредоносное ПО. Наиболее ярко эта тенденция проявилась среди угроз для мобильных устройств.
Так, все больше SMS-троянцев и троянцев-шпионов модифицируются и обзаводятся инструментами атаки на банковские счета пользователей. К примеру, популярный среди злоумышленников SMS-троянец Opfake, который два года назад похищал деньги лишь со счетов мобильных телефонов, сегодня умеет атаковать около 30 банковских и финансовых приложений. Некоторые из SMS-троянцев также начинают вести себя как программы-вымогатели. Возможно, во многом из-за этого в первом квартале произошел серьезный спад количества «чистых» банковских троянцев – их доля по сравнению с предыдущим аналогичным периодом уменьшилась более чем в 4 раза и составила всего 1,1%. При этом доля одних только SMS-троянцев достигла 21%.
Однако финансовые атаки в первом квартале были нацелены не только на пользователей персональных гаджетов. Киберпреступники научились красть деньги напрямую из банков. Именно так, например, был похищен почти 1 миллиард долларов в рамках нашумевшей кампании Carbanak.
В общей сложности в первом квартале 2015 года продуктами «Лаборатории Касперского» было предотвращено более 2 миллиардов попыток совершения атак на компьютеры и мобильные устройства пользователей. При этом 40% всех зарегистрированных веб-атак были проведены с интернет-ресурсов, размещенных в России.
Кстати, именно российские пользователи, наряду с казахстанскими, чаще других сталкивались с попытками заражения в Сети: на долю каждой из стран пришлось около 42% уникальных пользователей, чьи устройства подверглись интернет-атакам.
«Киберпреступники все чаще создают и используют многофункциональные инструменты для атак. Они постоянно изменяют и расширяют функциональность уже запущенных «в оборот» зловредов, и это помогает им быстрее достигать своей цели – заполучить данные доступа для управления денежными счетами своих жертв. Именно поэтому пользователям стоит проявлять внимание и осмотрительность при работе с онлайн-банкингом и электронными устройствами и, безусловно, обеспечить их надлежащую защиту при помощи специальных программных решений», – рассказывает Денис Макрушин, антивирусный эксперт «Лаборатории Касперского».









