


Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Специалисты «Лаборатории Касперского» в декабре прошлого года обнаружили уязвимость в операционных системах OS X и iOS компании Apple. Брешь в защите может удаленно эксплуатироваться злоумышленником, позволяя всего одним специально подготовленным сетевым пакетом успешно реализовать DoS-атаку и вывести компьютер или смартфон жертвы из строя. Данная угроза актуальна для версий систем OS X 10.10 и iOS 8 без новейших обновлений.

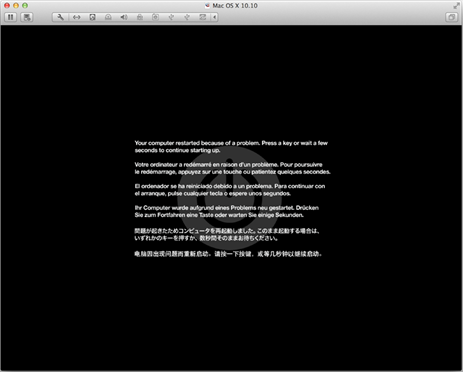
Уязвимость вызвана недостаточным размером буфера в ядре ОС, который не может вместить в себя сгенерированный пакет – из-за этого операционная система завершает свою работу в аварийном режиме.


Аварийное завершение работы OS X 10.10


Изначально эта угроза была обнаружена в системе OS X 10.10. Дальнейшие исследования показали, что уязвимость также присутствует в iOS 8, работающей на 64-битной платформе – это сочетание можно встретить в смартфонах iPhone, начиная с поколения 5s, а также планшетах iPad Air и новее и iPad mini 2-го и следующих поколений. Несмотря на то, что в некоторых случаях телекоммуникационное оборудование или файерволлы не пропускают сетевые пакеты с неверными атрибутами, специалистам «Лаборатории Касперского» в рамках эксперимента удалось с легкостью провести атаку через распространенные модели роутеров.

«Возможно, пользователям сценарий эксплуатации этой уязвимости покажется надуманным и неприменимым на практике. Однако это не так. Профессионал, разбирающийся в сетевых протоколах, с легкостью создаст пакет, который удаленно завершит работу устройства или даже приостановит работу всей корпоративной сети. И, несмотря на то что в новейших версиях эта уязвимость уже отсутствует, данный случай в очередной раз показывает, что не стоит доверять стереотипу о безоговорочной безопасности Apple-устройств. Лучше довериться надежному защитному решению», – комментирует Антон Иванов, старший антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru