


Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Специалисты «Лаборатории Касперского» в декабре прошлого года обнаружили уязвимость в операционных системах OS X и iOS компании Apple. Брешь в защите может удаленно эксплуатироваться злоумышленником, позволяя всего одним специально подготовленным сетевым пакетом успешно реализовать DoS-атаку и вывести компьютер или смартфон жертвы из строя. Данная угроза актуальна для версий систем OS X 10.10 и iOS 8 без новейших обновлений.

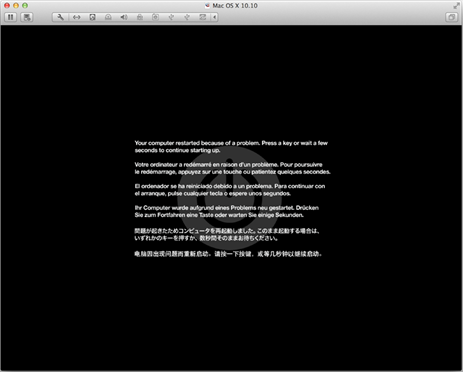
Уязвимость вызвана недостаточным размером буфера в ядре ОС, который не может вместить в себя сгенерированный пакет – из-за этого операционная система завершает свою работу в аварийном режиме.


Аварийное завершение работы OS X 10.10


Изначально эта угроза была обнаружена в системе OS X 10.10. Дальнейшие исследования показали, что уязвимость также присутствует в iOS 8, работающей на 64-битной платформе – это сочетание можно встретить в смартфонах iPhone, начиная с поколения 5s, а также планшетах iPad Air и новее и iPad mini 2-го и следующих поколений. Несмотря на то, что в некоторых случаях телекоммуникационное оборудование или файерволлы не пропускают сетевые пакеты с неверными атрибутами, специалистам «Лаборатории Касперского» в рамках эксперимента удалось с легкостью провести атаку через распространенные модели роутеров.

«Возможно, пользователям сценарий эксплуатации этой уязвимости покажется надуманным и неприменимым на практике. Однако это не так. Профессионал, разбирающийся в сетевых протоколах, с легкостью создаст пакет, который удаленно завершит работу устройства или даже приостановит работу всей корпоративной сети. И, несмотря на то что в новейших версиях эта уязвимость уже отсутствует, данный случай в очередной раз показывает, что не стоит доверять стереотипу о безоговорочной безопасности Apple-устройств. Лучше довериться надежному защитному решению», – комментирует Антон Иванов, старший антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru