


Новый бэкдор угрожает пользователям Windows

Новый бэкдор угрожает пользователям Windows

Специалисты компании «Доктор Веб» исследовали новую вредоносную программу, способную выполнять поступающие от злоумышленников команды и передавать на удаленный сервер сделанные на инфицированном компьютере снимки экрана. Бэкдор обладает механизмами проверки наличия на атакуемом компьютере виртуальной среды и антивирусных программ.

Троянец, получивший наименование VBS.BackDoor.DuCk.1, написан на языке Visual Basic и распространяется в виде файла ярлыка с расширением .lnk, в содержимое которого записан запакованный VBS-сценарий. При открытии ярлыка VBS-скрипт извлекается и сохраняется в виде отдельного файла, после чего происходит его запуск.

Троянец VBS.BackDoor.DuCk.1 использует весьма примечательный способ определения адреса управляющего сервера. В начале VBS-сценария предусмотрено три ссылки: две — на страницы видеохостинга YouTube, а еще одна — на страницу облачного сервиса Dropbox.

Троянец отправляет на данные ресурсы GET-запрос и в поступившем ответе выполняет поиск с заданным вирусописателями регулярным выражением: our (.*)th psy anniversary. Полученное в результате поиска значение делится на 31 337 — итог этой математической операции представляет собой число, которое после перевода в шестнадцатеричную форму соответствует значению IP-адреса управляющего сервера. Для проверки его работоспособности троянец отправляет по указанному адресу специальный GET-запрос и проверяет в ответе наличие строки «ОКОКОК», сообщает drweb.ru.

VBS.BackDoor.DuCk.1 обладает специальным механизмом проверки наличия на атакуемом компьютере виртуальной среды, а также работающих процессов различных приложений для мониторинга операционной системы. Также в самом бэкдоре реализовано выявление на инфицированном компьютере нескольких антивирусных программ (в случае обнаружения таковых троянец не выполняет один из своих сценариев).

В директории текущего пользователя Windows VBS.BackDoor.DuCk.1 создает вложенную папку, которую использует в качестве рабочей. В целях маскировки троянец сохраняет в папке для размещения временных файлов документ vtoroy_doc.doc и демонстрирует его пользователю:


При этом можно предположить, что изначально злоумышленники планировали использовать в качестве «приманки» презентацию PowerPoint, поскольку в коде троянца реализован алгоритм завершения процесса данного приложения (если установлен соответствующий флаг), однако по каким-то причинам передумали.

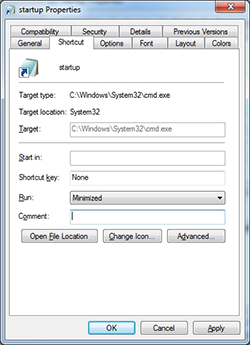
Для создания снимков экрана бэкдор использует собственную библиотеку, при этом сами скриншоты сохраняются во временную папку в виде файлов с расширением .tmp. С помощью специального REG-файла троянец отключает расширения браузера Microsoft Internet Explorer, а если вредоносная программа запущена в операционной системе Windows Vista, то с помощью другого REG-файла VBS.BackDoor.DuCk.1 отключает в данном браузере режим protected. Помимо этого, VBS.BackDoor.DuCk.1 реализует собственный автоматический запуск путем размещения в папке автозагрузки соответствующего ярлыка:


Для получения команд от управляющего сервера троянец с интервалом в одну минуту направляет на него соответствующий запрос. Среди специальных команд VBS.BackDoor.DuCk.1 может выполнить скачивание на инфицированный компьютер другого вредоносного приложения, либо с помощью запроса загрузить снимки экрана на удаленный сервер. Все остальные команды VBS.BackDoor.DuCk.1 передает командному интерпретатору CMD или PowerShell. Также данный бэкдор способен выполнить на зараженной машине Python-сценарий, результаты работы которого в зашифрованном виде передаются на принадлежащий злоумышленникам сервер.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru