


По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%).

Американские пользователи также чаще остальных сталкивались с вредоносными вложениями в нежелательной корреспонденции, а в России зарегистрировано наибольшее количество срабатываний системы «Антифишинг».

В прошлом году злоумышленники ожидаемо эксплуатировали громкие события: смерть знаменитостей, военные действия и международные спортивные мероприятия – к примеру, в связи с чемпионатом мира по футболу был зарегистрирован всплеск фишинга и спам-рассылок в Бразилии. Распространение получил ряд трюков для обхода фильтров: размещение рекламного текста в письме в графическом виде или вставка фрагментов художественных произведений и статей Википедии в конец письма – все это повышает правдоподобность сообщения для систем детектирования. Также в 2014 году спамеры стали чаще предлагать услуги по доставке рекламы посредством SMS и популярных мессенджеров (WhatsApp, Viber и прочие). Заказчиков подобных услуг ищут с помощью традиционных почтовых спам-рассылок, и количество такой рекламы тоже растет.

Среди вредоносных вложений чаще всего встречалась фишинговая html-страница с формой для ввода конфиденциальных данных, которые затем направлялись злоумышленникам. На втором месте – червь Bagle, собирающий почтовые контакты жертвы и далее рассылающий себя по ним, а за ним – троянец Redirector, перенаправляющий пользователя на мошеннический сайт. При этом наибольшая доля срабатываний почтового антивируса зарегистрирована в США (9,8%), за которыми следуют Великобритания (9,6%) и Германия (9,2%).


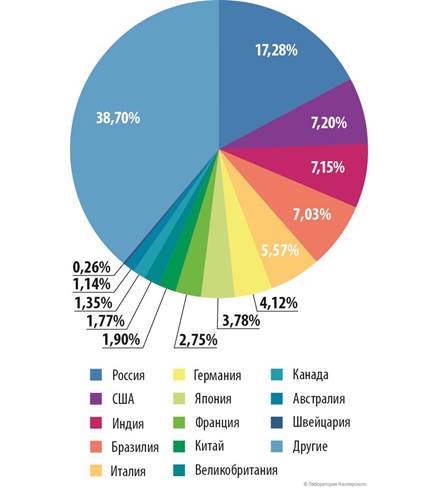
Распределение фишинговых атак по странам, 2014 год


В рейтинге наиболее часто атакуемых фишерами стран лидирует Россия (17,28%) – за год ее доля увеличилась на 6 пунктов. При этом лидер прошлого года, США (7,2%), потерял почти 24 пункта и сместился на второе место. В 42,6% таких атак мошенники прикрывались именами интернет-порталов, что отличается от ситуации в 2013-м году, когда чаще всего использовались названия социальных сетей.

«Доля спама в почте продолжает снижаться, но это не повод терять бдительность. Мы наблюдаем тенденцию уменьшения традиционных рекламных писем на фоне увеличения доли опасного мошеннического и вредоносного спама. Полагаем, что в этом году станет еще больше хорошо подделанных писем и сообщений, в которых злоумышленники будут пробовать применить новые трюки. Чтобы не попасться на них, рекомендуем установить надежное защитное решение класса Internet Security, которое оградит ваш почтовый ящик от нежелательной корреспонденции», – советует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%)." />
Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru