


По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%).

Американские пользователи также чаще остальных сталкивались с вредоносными вложениями в нежелательной корреспонденции, а в России зарегистрировано наибольшее количество срабатываний системы «Антифишинг».

В прошлом году злоумышленники ожидаемо эксплуатировали громкие события: смерть знаменитостей, военные действия и международные спортивные мероприятия – к примеру, в связи с чемпионатом мира по футболу был зарегистрирован всплеск фишинга и спам-рассылок в Бразилии. Распространение получил ряд трюков для обхода фильтров: размещение рекламного текста в письме в графическом виде или вставка фрагментов художественных произведений и статей Википедии в конец письма – все это повышает правдоподобность сообщения для систем детектирования. Также в 2014 году спамеры стали чаще предлагать услуги по доставке рекламы посредством SMS и популярных мессенджеров (WhatsApp, Viber и прочие). Заказчиков подобных услуг ищут с помощью традиционных почтовых спам-рассылок, и количество такой рекламы тоже растет.

Среди вредоносных вложений чаще всего встречалась фишинговая html-страница с формой для ввода конфиденциальных данных, которые затем направлялись злоумышленникам. На втором месте – червь Bagle, собирающий почтовые контакты жертвы и далее рассылающий себя по ним, а за ним – троянец Redirector, перенаправляющий пользователя на мошеннический сайт. При этом наибольшая доля срабатываний почтового антивируса зарегистрирована в США (9,8%), за которыми следуют Великобритания (9,6%) и Германия (9,2%).


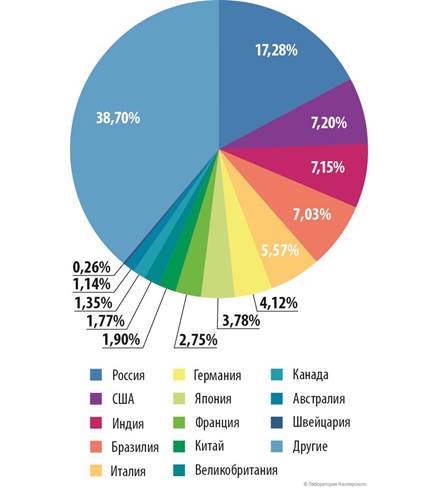
Распределение фишинговых атак по странам, 2014 год


В рейтинге наиболее часто атакуемых фишерами стран лидирует Россия (17,28%) – за год ее доля увеличилась на 6 пунктов. При этом лидер прошлого года, США (7,2%), потерял почти 24 пункта и сместился на второе место. В 42,6% таких атак мошенники прикрывались именами интернет-порталов, что отличается от ситуации в 2013-м году, когда чаще всего использовались названия социальных сетей.

«Доля спама в почте продолжает снижаться, но это не повод терять бдительность. Мы наблюдаем тенденцию уменьшения традиционных рекламных писем на фоне увеличения доли опасного мошеннического и вредоносного спама. Полагаем, что в этом году станет еще больше хорошо подделанных писем и сообщений, в которых злоумышленники будут пробовать применить новые трюки. Чтобы не попасться на них, рекомендуем установить надежное защитное решение класса Internet Security, которое оградит ваш почтовый ящик от нежелательной корреспонденции», – советует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%)." />

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru